
Адресные отравители атаковали Ethereum-кошелек 2015 года через несколько минут после тестового платежа
Всего через три минуты после того, как кошелек Ethereum из генезис-блока сети 2015 года впервые за 11 лет отправил средства, мошенники начали рассыпать на него микротранзакции.
Владелец перевел 2 154,94 $ETH (около $4,6 млн на тот момент) по правильному адресу, проигнорировав адреса-двойники.
Два адреса-двойника, оканчивающиеся на 1A44, скопировали нового получателя
Адрес впервые получил ether в генезис-блоке Ethereum в июле 2015 года и еще 755 $ETH в марте 2016 года. Он ничего не отправлял до позднего понедельника, когда в 22:04 UTC произвел тестовый платеж в размере 0,05 $ETH ($106).

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Whale Alert отметил транзакцию как активацию спящего адреса с предмайнингом, содержащего 2 155 $ETH, который стал активным спустя 11,3 года.
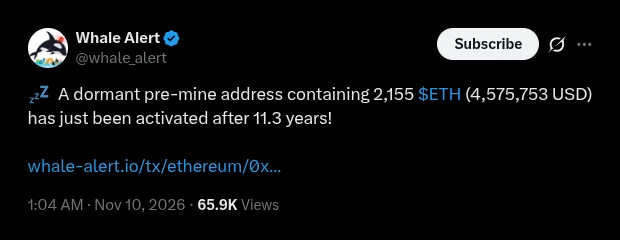
Whale Alert отмечает, что адрес предмайнинга, находившийся в спячке 11,3 года, активировался; сообщение опубликовано @whale_alert на X поздно вечером 9 ноября 2026 года по UTC.
Тестовый перевод был направлен на новый адрес, начинающийся с 0x1321beb8 и заканчивающийся на 1A44. В течение трех минут старый кошелек начал получать небольшие суммы $ETH от двух адресов, специально созданных для имитации этого получателя.
Первый начинается с 0x13211f, второй — с 0x1321FB. Оба заканчиваются на 1A44.
Оба адреса-двойники были профинансированы аккаунтами, которые Etherscan классифицирует как «Fake_Phishing». Более активный из двойников отправил 43 платежа с dust-транзакциями на genesis кошелек.
Владелец отправил 2,154.94 $ETH на правильный адрес через 38 минут
В 22:20 UTC новый кошелек отправил 0,01 $ETH, и почти вся сумма вернулась обратно через три минуты.
Через 38 минут после первого теста, в 22:42 UTC, старый кошелек перевел все 2 154,94 $ETH на правильный адрес 0x1321beb8. Баланс genesis-кошелька теперь составляет около 0,0004 $ETH, а у получателя — около 2 155 $ETH.
Адрес-двойник 0x1321FB был отправлен повторно в 23:03 UTC, а третий адрес, оканчивающийся на 1A44, выполнил переводы с нулевым значением во вторник в 03:36 и 03:49 UTC.
Отравление адресов использует особенность кошельков, которые усекают длинные адреса. Вместо отображения всех 42 символов кошелек показывает что-то вроде 0x6D90…2E48.
Злоумышленники перебирают миллионы «красивых» адресов, пока один из них не совпадет по первым и последним символам с реальным контактом жертвы.
Затем они отправляют пыль или транзакцию с нулевым значением, чтобы поддельный адрес попал в недавнюю историю операций жертвы. Если пользователь скопирует его для следующего платежа, он отправит деньги злоумышленнику.
Транзакции в Ethereum нельзя отменить.
В декабре 2025 года трейдер потерял около $50 млн в USDT после того, как скрипт отравил историю сразу после тестовой транзакции на $50.
В январе 2026 года жертва отправила 4 556 $ETH (12,25 млн долларов) на адрес, контролируемый злоумышленником. Другая жертва потеряла 600 000 долларов в феврале.
По данным Cryptopolitan, ежедневно на Ethereum происходит более миллиона попыток отравления транзакций. В январе компания Citi предупредила, что спам увеличивает рекордное количество транзакций в сети Ethereum, при этом большинство переводов составляют менее 1 доллара.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 LEO Token
 Chainlink
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 TrueUSD
 VeChain
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Pax Dollar
 Ravencoin
 Waves
 Huobi
 Bitcoin Diamond
 MonaCoin