
Circle и Tether заморозили часть средств на кошельке хакера Bitget
Circle и Tether заморозили стейблкоины в кошельке, связанном со взломом Bitget на $351,6 млн в четверг, однако эта сумма составляет лишь небольшую часть от общего объема похищенного.
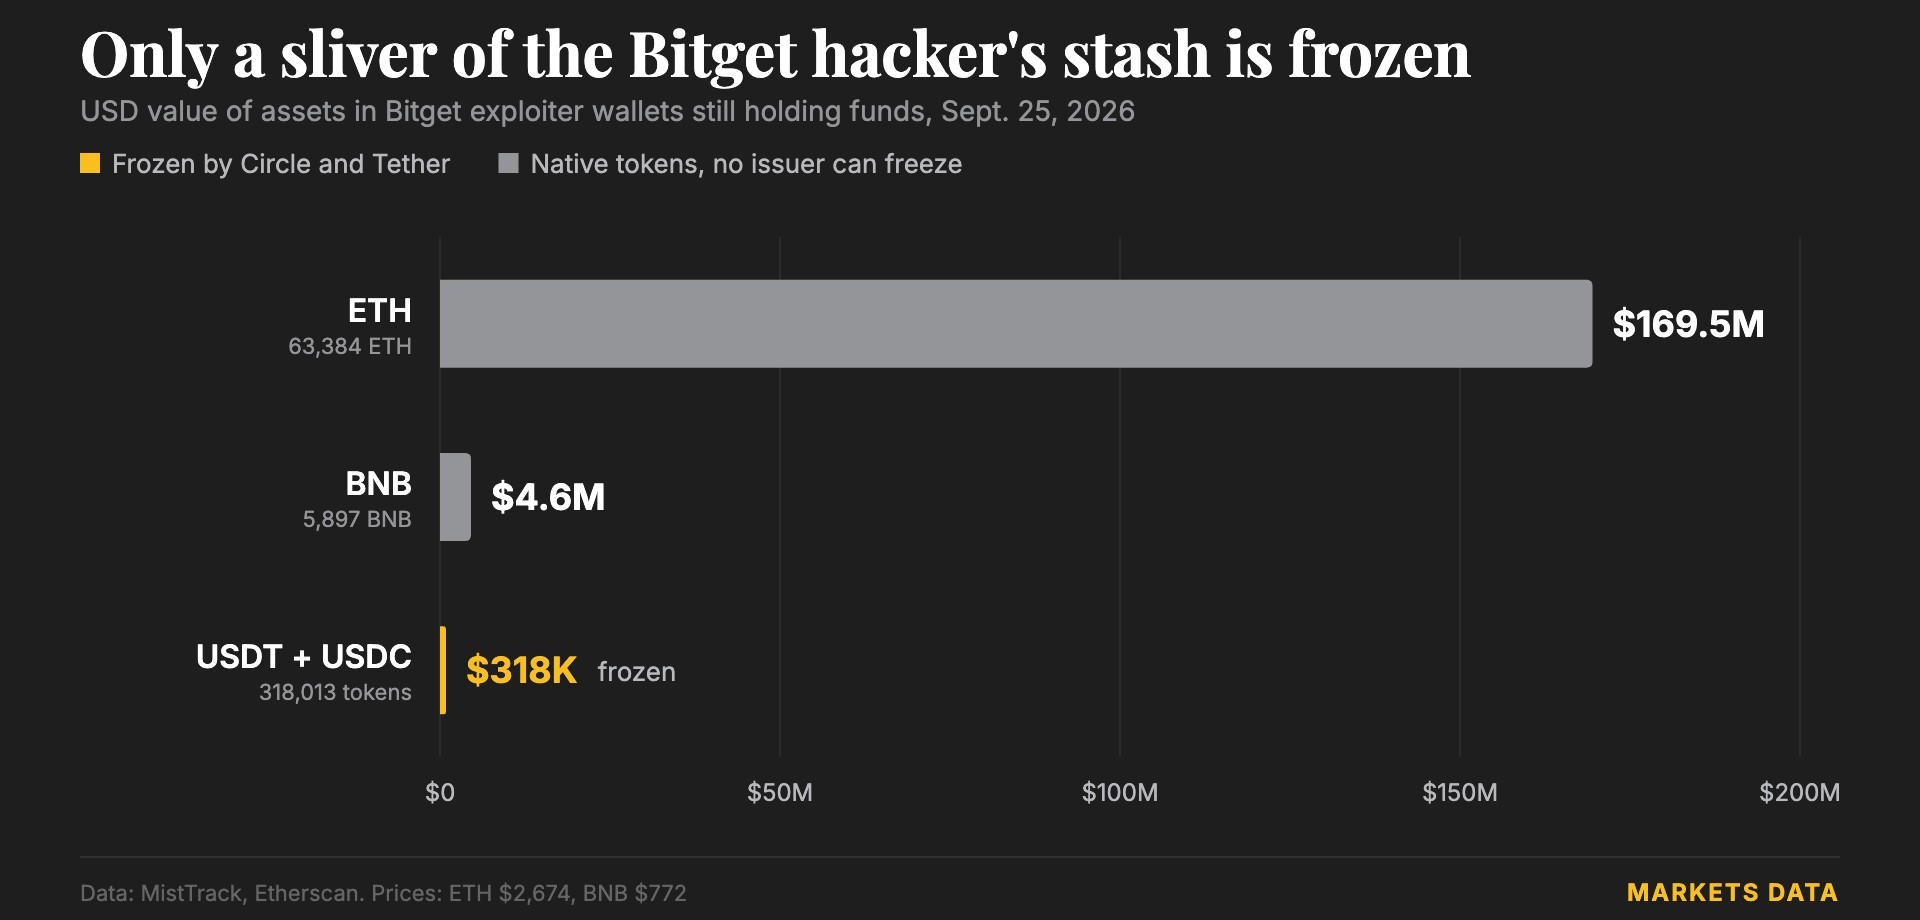
Circle внесла адрес, который Etherscan обозначает как «Bitget Exploiter 8», в черный список в 05:00 UTC в пятницу, свидетельствуют данные блокчейна. На кошельке хранится примерно 170,47 $ETH, 218 023 USDT и 99 990 $USDC. Компания по безопасности блокчейна MistTrack сообщила, что с тех пор Tether также заблокировала этот кошелек.
Таким образом, замороженными остаются примерно $318 000 в стейблкоинах. Трекер MistTrack показывает, что другие адреса злоумышленников по-прежнему удерживают более 63 000 $ETH, которые ни один эмитент не может заморозить.
Генеральный директор Bitget Грейси Чен заявила, что злоумышленники проникли в систему бэкенда в инфраструктуре кошелька биржи, подделали данные транзакции и запустили процесс авторизации для вывода средств. Она исключила компрометацию приватного ключа. По словам Чен, фонд защиты пользователей Bitget, в котором хранится более $464 млн, покроет убытки.
Быстрая реакция Circle контрастирует с ее действиями после взлома Drift на $285 млн в апреле. В том случае злоумышленник перевел около $232 млн в $USDC с Solana на Ethereum, используя собственный протокол кросс-чейн-переводов Circle. Критики, включая ZachXBT, заявляли, что Circle могла бы действовать быстрее, чтобы внести кошельки в черный список и заморозить средства. В ответ Circle заявила, что замораживает активы, когда этого требует закон.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Chainlink
 Monero
 Cardano
 LEO Token
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 Algorand
 KuCoin
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 IOTA
 NEO
 Basic Attention
 Qtum
 0x Protocol
 Lisk
 Ontology
 Ravencoin
 Waves
 Pax Dollar
 Huobi
 ICON
 Bitcoin Diamond
 MonaCoin