
Майкл Сэйлор: безопасность криптовалют усилится после взлома Binance на $6,3 млрд
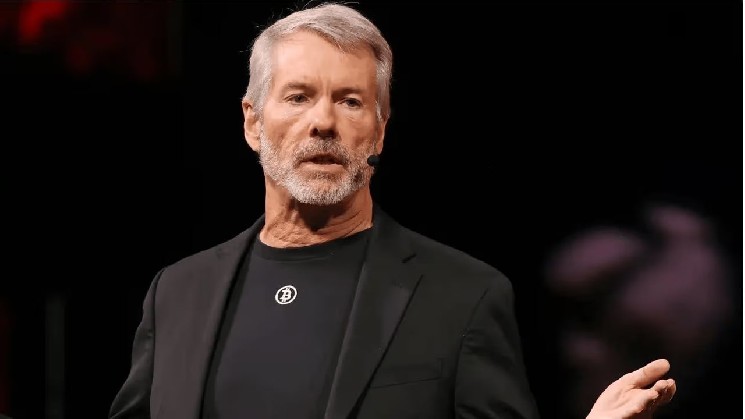
Сэйлор извлекает уроки из провалов в безопасности Binance
Исполнительный председатель Strategy Inc. (Nasdaq: MSTR) Майкл Сэйлор заявил 30 октября, что криптовалютная отрасль усилит свои меры защиты после хакерской атаки на Binance, ущерб от которой оценивается в 6,3 млрд долларов. В своей оценке реакции Binance, опубликованной в X, он заявил:
«Binance задействовала собственные средства для полного возмещения убытков клиентов. Я ожидаю, что она выполнит свои обязательства. Наша отрасль извлечет уроки из этого инцидента, укрепит меры безопасности и станет более сильной и устойчивой».
В официальном сообщении биржи о безопасности, также датированном 30 октября, время взлома «горячего» кошелька было указано как примерно 20:05 по Гринвичу 29 октября. Binance пообещала покрыть убытки за счет средств корпоративной казны и Фонда защиты активов пользователей (SAFU) — чрезвычайного фонда, предназначенного для защиты активов пользователей. Компания сообщила, что следователи выявили точки взлома помимо первоначально подозреваемого скомпрометированного ноутбука и не обнаружили доказательств утечки закрытых ключей кошельков.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Заявление Сэйлора последовало за объявлением 29 октября рекордных результатов Strategy за третий квартал, которые включали операционную прибыль в размере 20,91 млрд долларов и разводненную прибыль на акцию в размере 44,75 доллара. По состоянию на 25 октября компания владела 848 517 биткоинами, что на 26 % больше, чем с начала года. Сэйлор заявил, что начинается новый бычий рынок биткоина, сославшись на растущий институциональный спрос и внедрение биткоина банками.
Средства компании на покрытие убытков
По данным Binance, на покрытие убытков от инцидента было зарезервировано более 6,34 млрд долларов из средств компании. Из этой суммы 5 млрд долларов уже были вложены в затронутые криптовалюты, а покупки через рыночные и внебиржевые каналы предназначались для восполнения оставшегося дефицита. Как сообщила компания, ограниченная ликвидность некоторых токенов и сроки расчетов могут замедлить эти покупки.
Кроме того, Binance сообщила о примерно 3 млрд долларов замороженных похищенных активов, не связанных с фондами на возмещение, поскольку компания продолжает работу по их возврату совместно с правоохранительными органами и партнерами из отрасли. План восстановления вывода средств предусматривал поэтапный запуск в течение примерно 34 часов после обновления от 30 октября при условии завершения проверок безопасности. Обновленные результаты проверки резервов планировалось представить к 3 ноября.
В ходе проверки безопасности изучаются устройства и процедуры утверждения переводов
Со-генеральный директор Ричард Тенг описал расширенное расследование по вопросам безопасности в видео, опубликованном 30 октября, отметив, что злоумышленник обошел стандартные механизмы контроля утверждений и использовал механизм самоуничтожения для удаления инструментов и следов. Общекорпоративная проверка охватила конечные устройства, такие как подключенные к сети компьютеры сотрудников, а также облачную инфраструктуру и систему управления ключами. Кроме того, была проверена система подписи транзакций, которая авторизует переводы криптовалюты.
По словам Тенга, большая часть активов клиентов хранилась в «холодных» кошельках, а переводы в «горячие» кошельки обеспечивали возможность вывода средств. Офлайн-хранение приватных ключей обеспечивает их изоляцию от интернета, в то время как «холодные» кошельки, находящиеся на бирже, остаются под контролем провайдера. Binance также запланировала технический анализ инцидента — подробное расследование того, как произошла атака, и мер безопасности, которые будут внедрены.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Lisk
 Ontology
 Ravencoin
 Pax Dollar
 Waves
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin