
Claude взломал ядро Linux за 53 минуты
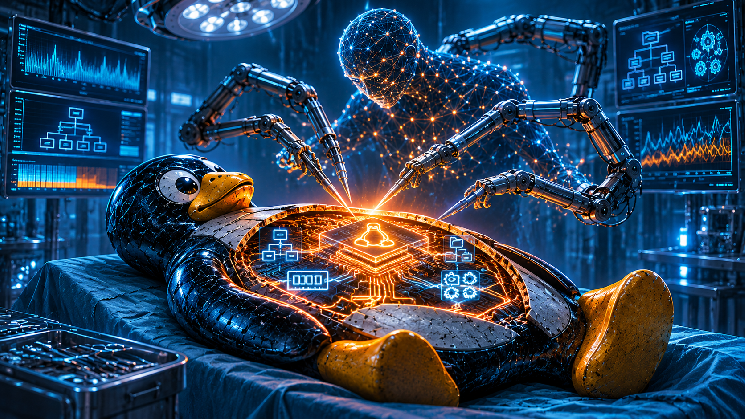
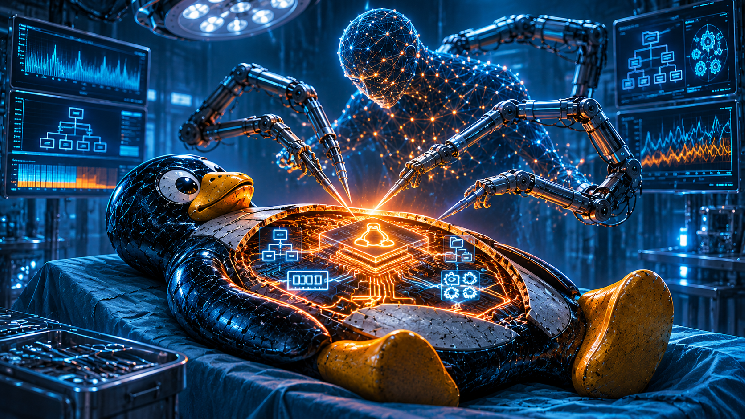
Anthropic сообщила о том, что её модель Claude самостоятельно написала эксплойт для критической уязвимости в ядре Linux. Он позволяет удалённому атакующему получить права root на сервере без учётных данных. Для работы использовали неопубликованную внутреннюю исследовательскую модель Claude, которую применяли для поиска и эксплуатации уязвимостей в широко используемом программном обеспечении.
Как устроена атака
Ошибка связана с неправильной работой с памятью. Ядро Linux при обработке сетевых соединений освобождает участок памяти, но в какой-то момент продолжает к нему обращаться. Такой тип уязвимости называется use-after-free («использование после освобождения»). Возникает она из-за состояния гонки: две операции выполняются одновременно, и результат зависит от того, какая из них успеет раньше. Проблема находится в части ядра, которая отвечает за сетевые данные, — в коде обработки IP-опций. Это необязательные служебные поля в заголовке сетевого пакета, и ядро разбирает их при установлении IPv4 TCP-соединения. Если атакующий вовремя отправит нужные пакеты, он получает возможность подменить содержимое освобождённой памяти и взять управление системой.
Под удар попадают серверы Linux с активным слушателем Multipath TCP (MPTCP). Взаимодействие пользователя не требуется: после начального запроса модель написала рабочий эксплойт.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Атака проходит в два этапа:
- Обход KASLR — механизма, который случайным образом размещает ядро в памяти. Эксплойт многократно пытается выиграть гонку и добивается утечки указателя ядра. В proof-of-concept этот этап занял 48 минут.
- Захват потока управления и выполнение команды от имени root — ещё 5 минут.
Всего демонстрация Anthropic заняла около 53 минут.
Оценка опасности и затронутые версии
Уязвимость получила идентификатор CVE-2026-98432. Команда CVE ядра Linux присвоила ей оценку 9,8 (Critical) по шкале CVSS 3.1 с вектором AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H. Такая оценка означает, что атака идёт по сети, не требует сложных условий, привилегий и действий пользователя.
Ошибка присутствует начиная с ядра Linux версии 4.4, которая вышла в 2016 году, и затрагивает несколько поддерживаемых веток. Исправление внесено в основную ветку и перенесено в стабильные выпуски:
- 5.10.272;
- 5.15.223;
- 6.1.190;
- 6.6.159;
- 6.12.113;
- 6.18.56;
- 7.2.10;
- 7.3-rc7 и последующие.
Что с патчами в дистрибутивах
Anthropic передала данные об уязвимости в рамках координированного раскрытия, и патч уже доступен в основной ветке ядра. В дистрибутивах ситуация различается. Debian выпустил обновления, исправления появились и в ряде других систем, включая отдельные пакеты Oracle Linux, SUSE и Amazon Linux. Для Ubuntu и Red Hat Enterprise Linux на 31 октября 2026 года обновлённые ядра ещё не вышли или находились в процессе подготовки.
Код эксплойта Anthropic не публиковала. О случаях эксплуатации уязвимости в реальных атаках на момент публикации исследования не сообщалось.
Мнение ИИ
С точки зрения машинного анализа данных, главный сюжет здесь не сам эксплойт, а разрыв в скорости. Модель собирает атаку за минуты и часы, тогда как путь патча от основной ветки ядра до серверов измеряется неделями: между ними стоят мейнтейнеры дистрибутивов, тестирование и окна обслуживания. Это гонка, где у нападения конвейер, а у защиты согласования. Сама Anthropic запустила Project Glasswing, коалицию, среди участников которой значится Linux Foundation.
Технический аспект, который остаётся за кадром: ядро Linux работает не только на серверах. Тот же код стоит в роутерах, камерах и промышленных контроллерах, где обновления выходят редко или не выходят вовсе. Для таких устройств фраза «исправлено в основной ветке» звучит как новость из соседней вселенной. Ситуация показывает, что скорость доставки исправлений определяет безопасность не меньше, чем качество самого кода.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 Qtum
 0x Protocol
 Lisk
 Ontology
 Ravencoin
 Pax Dollar
 Waves
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin