
Кампания k0t раскрыла 70 000 учетных данных и возможный канал доступа для программ-вымогателей
Group-IB и NyxLab обнаружили более 70 000 сетевых учетных данных, связанных с кампанией кибергруппы k0t. Однако хакеры не только украли учетные данные аккаунтов. Они также создали бэкдоры в корпоративных сетях, что дает группам программ-вымогателей новые возможности для проникновения в системы компаний.
Учетные данные были лишь точкой входа
Исследователи выявили некоторые методы, используемые злоумышленниками, такие как злоупотребление паролями на устройствах FortiGate, эксплуатация уязвимости CVE-2025-64446 в FortiWeb и использование CVE-2026-0257 против шлюзов GlobalProtect от Palo Alto с известными уязвимостями. Эти устройства служат щитом для корпоративных сетей и обеспечивают удаленный доступ к ним, что делает их привлекательной целью для тех, кто стремится проникнуть в системы компаний.
Среди похищенных данных оказались дампы каталогов LDAP. Получив доступ к системе, злоумышленники использовали VPN-подключения OpenConnect, приложения для удаленного управления и AdaptixC2 для сохранения доступа. Некоторые жертвы также подверглись краже данных. Многие случаи компрометации устройств FortiGate произошли в период с февраля по июнь 2026 года.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Впоследствии ряд жертв оказался на утечковых страницах групп вымогателей Qilin и The Gentlemen. Это указывает на то, что k0t может извлекать прибыль из доступа к скомпрометированным сетям, однако исследователям еще предстоит подтвердить эту связь.
Кроме того, кампания оказалась успешной в регионе Азиатско-Тихоокеанского региона: 37,6% всех обнаруженных уникальных доменов имеют именно там свое происхождение. Тем не менее исследователи подчеркнули, что это может свидетельствовать лишь об активном использовании устройств в Азии, а не обязательно о целенаправленной атаке на объекты в этом регионе.
FortiBleed — это отдельная, все еще активная проблема
6 октября 2026 года рекомендация, выпущенная ФБР и Службой секретной охраны, предупреждала, что уязвимость FortiBleed по-прежнему представляет угрозу для межсетевых экранов FortiGate и шлюзов SSL VPN. Злоумышленники использовали ранее полученные учетные данные, применяли системы на базе GPU для дешифрования хешей паролей и создавали новые административные учетные записи. Им иногда удавалось заблокировать жертвам доступ к их собственным устройствам.
Уязвимость FortiBleed распространилась по всему миру. SOCRadar подтвердил компрометацию более 86 644 устройств в 194 странах. Fortinet сообщил, что злоумышленники повторно использовали украденные учетные данные для входа и пытались подобрать пароли. В этой кампании не использовалась недавно раскрытая уязвимость Fortinet.
Хотя Group-IB обнаружила небольшое совпадение между данными, связанными с FortiBleed, и украденными k0t данными, она не исключает связи между этими операциями. На данный момент нет доказательств того, что за обоими инцидентами стояли одни и те же злоумышленники. Цифры также отражают разные вещи: 70 000 учетных данных k0t против 86 644 устройств, затронутых FortiBleed. Объединение этих показателей исказило бы реальную картину масштаба событий.
От начального доступа до установки ransomware за 22 секунд
В отчете Verizon 2026 Data Breach Investigations Report обнаружено, что на эксплуатацию уязвимостей пришлось 31% инцидентов, вытеснив украденные учетные данные на второе место по частоте использования в качестве начальной точки атак. Тем не менее лишь 26% критических уязвимостей с известными эксплойтами были полностью устранены, а медианное время их исправления достигло 43 дней.
Эта задержка особенно тревожна, поскольку злоумышленники могут эксплуатировать уязвимости еще до появления патчей. В отчете Mandiant’s M-Trends 2026 оценено среднее время до эксплуатации в минус семь дней, что указывает на то, что атаки часто начинались до выпуска исправлений. Сетевые устройства, такие как VPN-шлюзы и маршрутизаторы, особенно сложно мониторить, поскольку они обычно не оснащены стандартными инструментами защиты конечных точек.
Получив доступ, злоумышленники могут быстро усугубить ситуацию. По данным Mandiant, медианное время между первоначальным взломом и передачей контроля другой преступной группе сократилось с более чем восьми часов в 2022 году до всего 22 секунд в 2025 году.
Угроза уже проявляет себя. В обновлении от 19 октября команда Unit 42 сообщила о попытках эксплуатации CVE-2026-0257 операторами программ-вымогателей Qilin и Inc. Также были отмечены отдельные инциденты, связанные с Settra. Однако более раннее расследование не выявило доказательств того, что злоумышленникам удалось проникнуть глубже в затронутые сети.
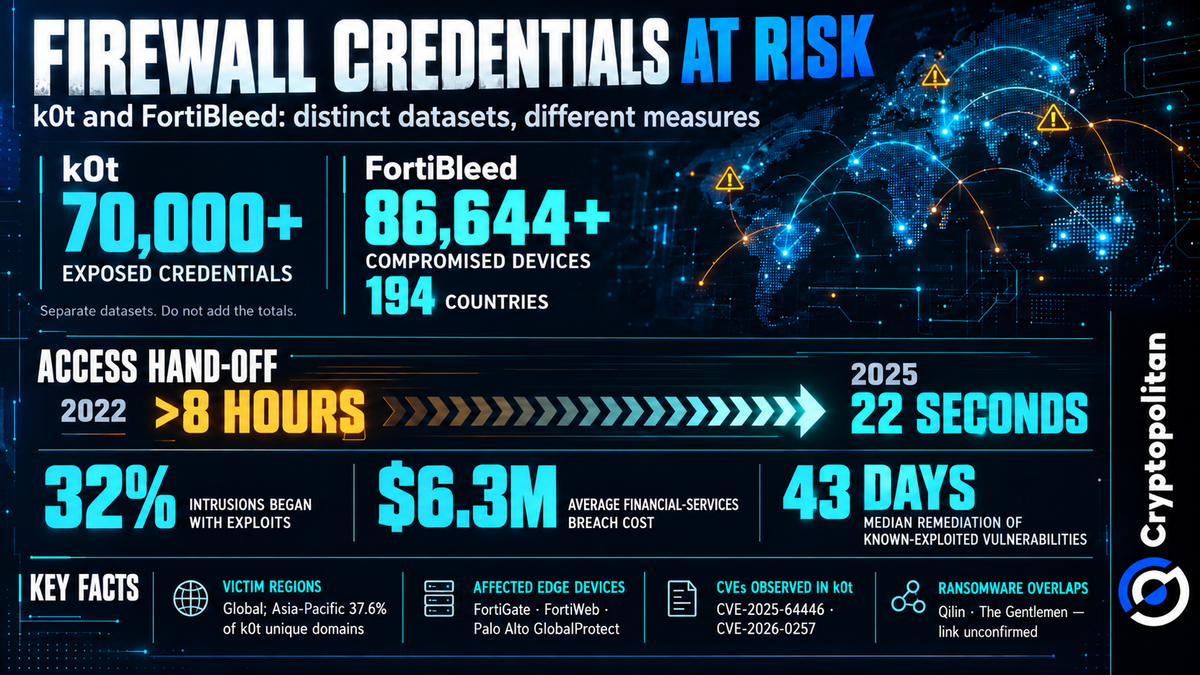
k0t против FortiBleed: 70 000 учетных данных и передача атаки за 22 секунды
Что это означает для финансовой инфраструктуры и криптовалют
IBM установила, что 62% зафиксированных атак с использованием ИИ были направлены на критическую инфраструктуру. Средний ущерб от утечек в финансовом секторе составил 6,3 млн долларов. МВФ также предупредил в октябре, что киберугрозы могут стать системными по мере роста взаимосвязанности финансовых сетей. Криптокомпании сталкиваются со схожими рисками из-за компрометации доступа. Cryptopolitan сообщал примерно об убытках в размере 2 млн долларов, связанных с Fetch.ai и NuNet в сентябре 2026 года. Эти инциденты касались компрометации учетных данных для подписи, а не доступа через VPN, и не имеют установленной связи с k0t.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 Qtum
 0x Protocol
 Ontology
 Lisk
 Waves
 Ravencoin
 Pax Dollar
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin