
Повышение ставки Unbacked ударило по swETH и rswETH Swell после утечки ключей Railway

Исследователь безопасности Spreek сообщил 22 октября, что лицо, обладающее операционными горячими ключами DAO Swell, повысило курсы своих жидких стейкинговых токенов swETH и rswETH на максимальные 1% в час без обеспечения новыми $ETH.
Эти сообщения появились спустя несколько часов после того, как облачная платформа Railway сообщила о возможном доступе злоумышленника к сохраненным секретам клиентов.
Odysseus насчитал пять повышений примерно на 1% для обоих токенов
Spreek опубликовал выводы в X в 01:28 UTC, заявив, что административные ключи обоих токенов «по-видимому, скомпрометированы (возможно, из-за Railway)». Атакующие «повышали NAV максимум на 1% (не обеспеченными активами) каждый час», — указывалось в посте.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Основатель Phylax Systems Odysseus назвал это «злоупотреблением BOT-ключами», отметив три повышения курса swETH и два повышения rswETH примерно на 1% каждое. Опубликованный код оракула Swell ограничивает отправку снимков переоценки только ролью BOT.
Этот бот работает с использованием горячих ключей. Горячие ключи находятся в онлайн-режиме и подписывают транзакции без участия человека.
Записи в блокчейне Ethereum показывают, что один адрес отправлял снимки состояния swETH в 23:02 UTC 21 октября, а затем снова в 00:04 и 01:08 UTC 22 октября. По состоянию на 22 октября сообщалось, что курс swETH составлял около 3,0% выше отметки 1,133254 $ETH.
rswETH вырос примерно на 2.0% по отношению к 1.082464 $ETH.
Railway сообщил 21 октября, что обнаружил аномальную активность в системах, хранящих переменные окружения клиентов, и что посторонний мог получить доступ к расшифрованному содержимому некоторых из них. Среди секретов, хранящихся там, — API-ключи и учётные данные реестров.
Платформа заморозила все развертывания и призвала всех пользователей перенести сохраненные секреты.
В тот же день крипто-расследователь Tay заявил, что злоумышленник вывел около $371 000 из кошельков как минимум на 19 EVM-сетях, где ключи были сохранены на Railway. Подтверждения связи между взломом Railway и Swell пока нет.
Четыре вредоносных контракта обновления могли бы привести к потере около 2,500 $ETH
Команда Swell объявила в X в 03:03 UTC 22 октября, что осведомлена о сообщениях о «подозрительной активности в контрактах swETH и rswETH» и ведет расследование совместно с партнерами по безопасности. «Из контрактов вывода или депозита swETH или rswETH не было выведено ни одного $ETH», — написала команда, добавив, что никаких действий от пользователей не требуется.
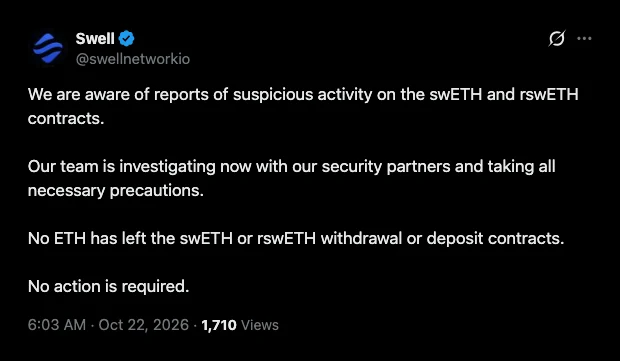
Заявление Swell по контрактам swETH и rswETH, опубликованное @swellnetworkio в X 22 октября 2026 года.
Swell приостановил депозиты и выводы для swETH и rswETH 23 октября и заявил, что возобновит их после того, как NAV вернется к корректному значению.
Spreek также сообщил о четырех развернутых вредоносных контрактах обновления, которые могли бы привести к потере около 2500 $ETH при их активации. Odysseus подсчитал, что у Swell хранится 2513 $ETH, добавив, что эта сумма «НЕ является подтвержденными убытками».
На момент публикации отчетов ни одно из обновлений еще не было выполнено.
По сообщениям, некоторые детали исследования были подготовлены с помощью ИИ и не прошли проверку.
По сообщениям, в цены на DEX заложена лишь часть более высоких ставок. Продукты ликвидного стейкинга и ликвидного рестейкинга Swell 23 октября удерживали около 29 млн долларов США в общем заблокированном объеме (TVL), тогда как данные источников указывают на рыночную капитализацию rswETH в диапазоне от 27 до 58 млн долларов.
На рынке кредитования, где swETH или rswETH оцениваются по ончейн-курсу, этот завышенный показатель мог бы учитываться как залог. Cryptopolitan отследил тот же путь заражения: эксплойт KelpDAO с rsETH распространился на рынки кредитования Layer 2.
Утечка ключей также стала причиной инцидента с расширением Fearless Wallet, которое передало приватные ключи пользователей Polkadot на сервер злоумышленника.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 Qtum
 0x Protocol
 Ontology
 Lisk
 Waves
 Ravencoin
 Pax Dollar
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin