
Из-за угрозы безопасности отключили серверы LNbits в Lightning Network
LNbits бьет тревогу в связи с атаками на Lightning Network
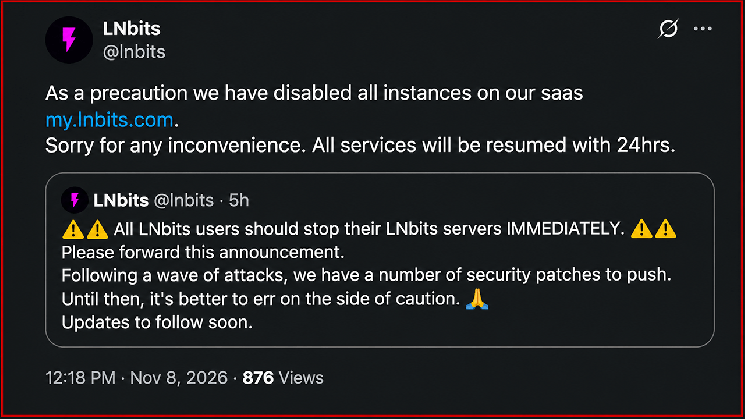
Предупреждение о безопасности поступило примерно в 13:56 UTC 8 ноября, когда LNbits опубликовал необычно срочное объявление через свой официальный аккаунт в X. Вместо того чтобы рекомендовать операторам установить обновление в удобное для них время, разработчики призвали к немедленному отключению всех работающих экземпляров.
В аккаунте LNbits в X было сказано:
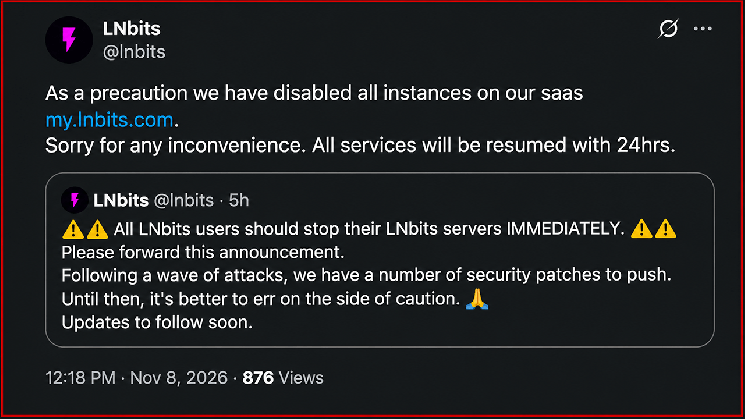
«Все пользователи LNbits должны НЕМЕДЛЕННО остановить свои серверы LNbits. Пожалуйста, перешлите это объявление. В связи с волной атак нам необходимо выпустить ряд патчей безопасности. До тех пор лучше перестраховаться. Обновления появятся в ближайшее время».

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Один из основных участников проекта Бен Арк поддержал это указание, пояснив, что разработчики ожидают появления патчей в течение 24–48 часов. Он также призвал членов сообщества распространить это предупреждение среди всех, кто эксплуатирует инфраструктуру LNbits.
Проблема проявилась ранее. Примерно в 12:33 по UTC LNbits рекомендовал операторам, использующим расширение Paywall, немедленно отключить эту функцию, пока разработчики исследуют потенциальную уязвимость. Последующее предупреждение об отключении всей системы дало понять, что проблемы с безопасностью выходят за рамки одного расширения.
LNbits также приостановила работу экземпляров, запущенных через свой хостинговый сервис my.lnbits.com; разработчики указали, что работа может возобновиться в течение 24 часов после внедрения необходимых исправлений.
Злоумышленники похищают средства из сети Lightning, а оператор обещает возмещение
Один из зафиксированных инцидентов касался голландского оператора Кевина Равенсберга, чей экземпляр LNbits поддерживает Bittipbot — сервис чаевых на базе Telegram.
По словам Равенсберга, 8 ноября в период с 9:22 до 14:00 по UTC злоумышленники создали новые аккаунты и вывели 2 285 545 сатоши. Похищенная сумма составляет примерно 0,02285545 $BTC. Равенсберг пообещал лично возместить ущерб пострадавшим пользователям Bittipbot, хотя доступ к средствам останется ограниченным до тех пор, пока разработчики не устранят уязвимости.
Описанная ситуация вызывает неудобные вопросы относительно механизмов управления аккаунтами и авторизации в LNbits. Однако следователи пока не установили публично, какой именно эксплойт стал причиной несанкционированных выводов средств.
LNbits работает как модульная платежная система, подключённая к источникам финансирования Lightning, включая LND и Core Lightning. Её архитектура поддерживает отдельные кошельки, интерфейсы прикладного программирования, платежные терминалы, сервисы чаевых и многочисленные дополнительные расширения.
Такая гибкость также влечёт за собой появление дополнительных программных компонентов, требующих контроля безопасности, особенно когда установки доступны через общедоступный Интернет.
Проблемы с безопасностью Lightning Network выходят за пределы LNbits
Эта чрезвычайная ситуация последовала за сложным годом для инфраструктуры Lightning Network, когда разработчики столкнулись с уязвимостями в нескольких известных реализациях, включая Core Lightning, Lightning Development Kit (LDK) и Eclair.
В августе разработчики Core Lightning столкнулись с многочисленными сообщениями об уязвимостях, выявленных с помощью искусственного интеллекта, некоторые из которых указали на реальные проблемы безопасности. Разработчики рекомендовали принять экстренные меры предосторожности на время подготовки исправлений, и, по имеющимся данным, около 22 % узлов Core Lightning были отключены во время сбоя.
В сентябре и октябре были выпущены дополнительные обновления безопасности, устраняющие уязвимости, связанные с атаками типа «отказ в обслуживании», закрытием каналов, подписанием транзакций и потенциальной потерей средств.
Разработчики LDK исправили особенно тревожную уязвимость, связанную с повторным подключением, которая могла заставить затронутые узлы подписывать противоречивые транзакции подтверждения. Тем временем Core Lightning выпустил ряд обновлений, устраняющих исчерпание памяти, уязвимости в управлении каналами и другие дефекты безопасности.
LNbits уже проходил тщательную проверку безопасности в начале 2026 года. В ходе внешней проверки, проведённой компанией V12, были выявлены обход кэша аутентификации и уязвимость интеграции с PayPal; по имеющимся данным, обе проблемы были исправлены в версии 1.6.0. На данный момент нет установленной связи между этими ранее исправленными уязвимостями и атаками, произошедшими в воскресенье.
Могут ли операторы Lightning безопасно возобновить работу?
На данный момент операторам LNbits дана четкая инструкция: держать затронутую инфраструктуру в автономном режиме до тех пор, пока разработчики не выпустят и не проверят необходимые исправления безопасности. Непосредственной приоритетной задачей проекта является предотвращение дальнейших несанкционированных списаний, выявление скомпрометированных компонентов и восстановление услуг без риска потери дополнительных средств.
Более широкая проблема выходит за рамки одной кошельковой платформы. Приложения Lightning часто сочетают в себе платежную инфраструктуру, системы аутентификации и сторонние расширения, а это означает, что уязвимости за пределами базового платежного протокола по-прежнему могут подвергать пользователей риску финансовых потерь.
Воскресная чрезвычайная ситуация иллюстрирует постоянное различие в безопасности криптовалют: функционирующая платежная сеть не гарантирует безопасность каждого приложения, построенного на её основе. Для LNbits восстановление работы сервиса может оказаться проще, чем точно установить, каким образом злоумышленники пробили его защиту.
Кроме того, согласно статистике newhedge.io, с конца июля емкость сети Lightning Network сократилась более чем на 1 100 $BTC, вернувшись к уровням, последний раз зафиксированным в середине 2022 года.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Monero
 Dogecoin
 LEO Token
 Chainlink
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 TrueUSD
 VeChain
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Pax Dollar
 Ravencoin
 Waves
 Huobi
 Bitcoin Diamond
 MonaCoin