
Ли в Южной Корее продвигает создание «царя» кибербезопасности после взлома Binance
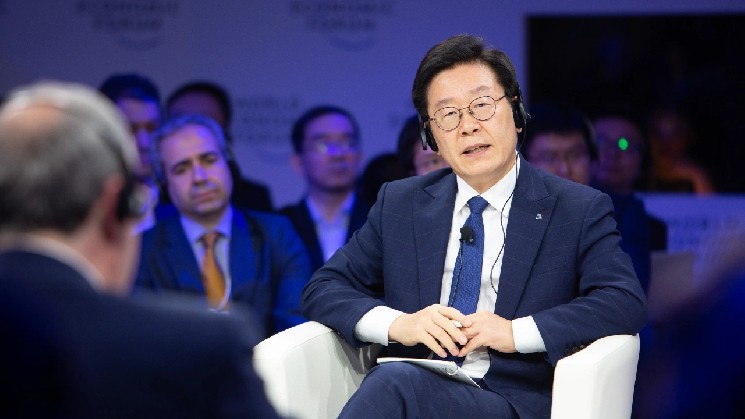
Президент Южной Кореи хочет создать единое мощное агентство для борьбы с хакерами.
После крупного кражи криптовалюты на Binance и ряда атак на южнокорейские финансовые компании президент Ли Джэ Мён поручил чиновникам изучить идею создания специального агентства.
Чего попросил президент Южной Кореи?
На заседание кабинета министров в Синий дом президент Ли Джэ Мён заявил, что текущая система, предполагающая проверку безопасности и устранение проблем постфактум, работает недостаточно эффективно.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Он поручил чиновникам «активно рассмотреть возможность создания сильного и эффективного органа-«царя» кибербезопасности», который будет руководить и координировать работу в сфере безопасности, распределенную сейчас между множеством государственных ведомств.
Ли также заявил стране следует рассмотреть создание специальной рабочей группы, включающей как государственные органы, так и частные компании. Он отметил, что искусственный интеллект делает хакерские атаки более умными и распространенными, поэтому цель — предотвращать атаки до их совершения.
Он упомянул, что финансовый сектор, энергетика и информационные сети являются ключевыми областями, требующими усиленной защиты.
Чиновникам все еще предстоит решить, как будет выглядеть агентство по безопасности и какие полномочия оно возьмет на себя у других ведомств.
Почему Южная Корея сейчас обеспокоена кибербезопасностью?
Основной причиной запроса стала кража 29 октября с биржи Binance, когда хакер вывел около $6,3 млрд из онлайн-«горячих» кошельков биржи через десять блокчейнов, причем большая часть средств была украдена примерно за 20 минут. TRM указывает, что это крупнейшая в истории кража криптовалюты, примерно в четыре раза превышающая взлом Bybit на $1.5 млрд в феврале 2025.
ФБР 31 октября возложило ответственность на Северную Корею, а компания TRM связала атаку с хакерской группировкой Северной Кореи под названием TraderTraitor.
Cryptopolitan сообщил, что Северная Корея пока отрицает эту причастность: Ким Ё Чжон, сестра лидера Ким Чен Ына, назвала это утверждение «абсурдной риторикой и ничего нового».
Помимо взлома Binance, в последнее время были взломаны несколько корейских финансовых компаний, включая Mirae Asset Global Investments, криптобиржу Bithumb и Daishin Securities (KRX: 003540). В результате некоторых из этих атак были скомпрометированы данные клиентов.
Служба национальной разведки Южной Кореи начала экстренные проверки безопасности более чем в 2100 министерствах, местных органах власти и государственных учреждениях.
Также сообщалось Cryptopolitan что Комиссия по финансовым услугам вызвала представителей пяти корейских криптобирж, включая Upbit, Bithumb, Coinone, DigitalX и Gopax, для проверки их готовности к действиям после взлома Binance.
Согласно законодательству Кореи, биржи обязаны хранить не менее 80% криптовалюты клиентов в автономных «холодных» кошельках. Средства Binance были украдены из «горячих» кошельков, подключенных к интернету.
Корейские пользователи криптовалют могут иметь меньше гарантий защиты, чем пользователи Binance, поскольку закон о возврате средств пользователям после взломов, Базовый закон о цифровых активах, еще не принят.
Тем временем Binance восстановила работу сервиса и компенсировала убытки от инцидента. Компания заявила, что покрыла около 95% украденной суммы за счет собственных резервов.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Waves
 Pax Dollar
 Ravencoin
 Huobi
 Bitcoin Diamond
 MonaCoin