
Microsoft: Северная Корея внедрила ИИ в работу своих хакерских подразделений
По данным Microsoft, три северокорейские хакерские группы теперь используют ИИ в своих ежедневных атаках, что соответствует высшему уровню по их шкале.
Microsoft (NASDAQ: MSFT) оценивает общее использование ИИ в кибератаках со стороны Северной Кореи как высокое. Отчет был опубликован на фоне обвинений Северной Кореи в самой крупной краже криптовалют в истории — взломе Binance на сумму 6,36 млрд долларов.
Как именно северокорейские хакеры используют ИИ?
В отчете, опубликованном в четверг, специалисты Microsoft Threat Intelligence оценили восемь наиболее активных северокорейских хакерских групп по четырехступенчатой шкале. Ступени называются: emerging (начальный), expanding (расширяющийся), accelerating (ускоряющийся) и operationalized (операционализированный). «Операционализированный» — это высший уровень, означающий, что ИИ стал неотъемлемой частью всей деятельности группы.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


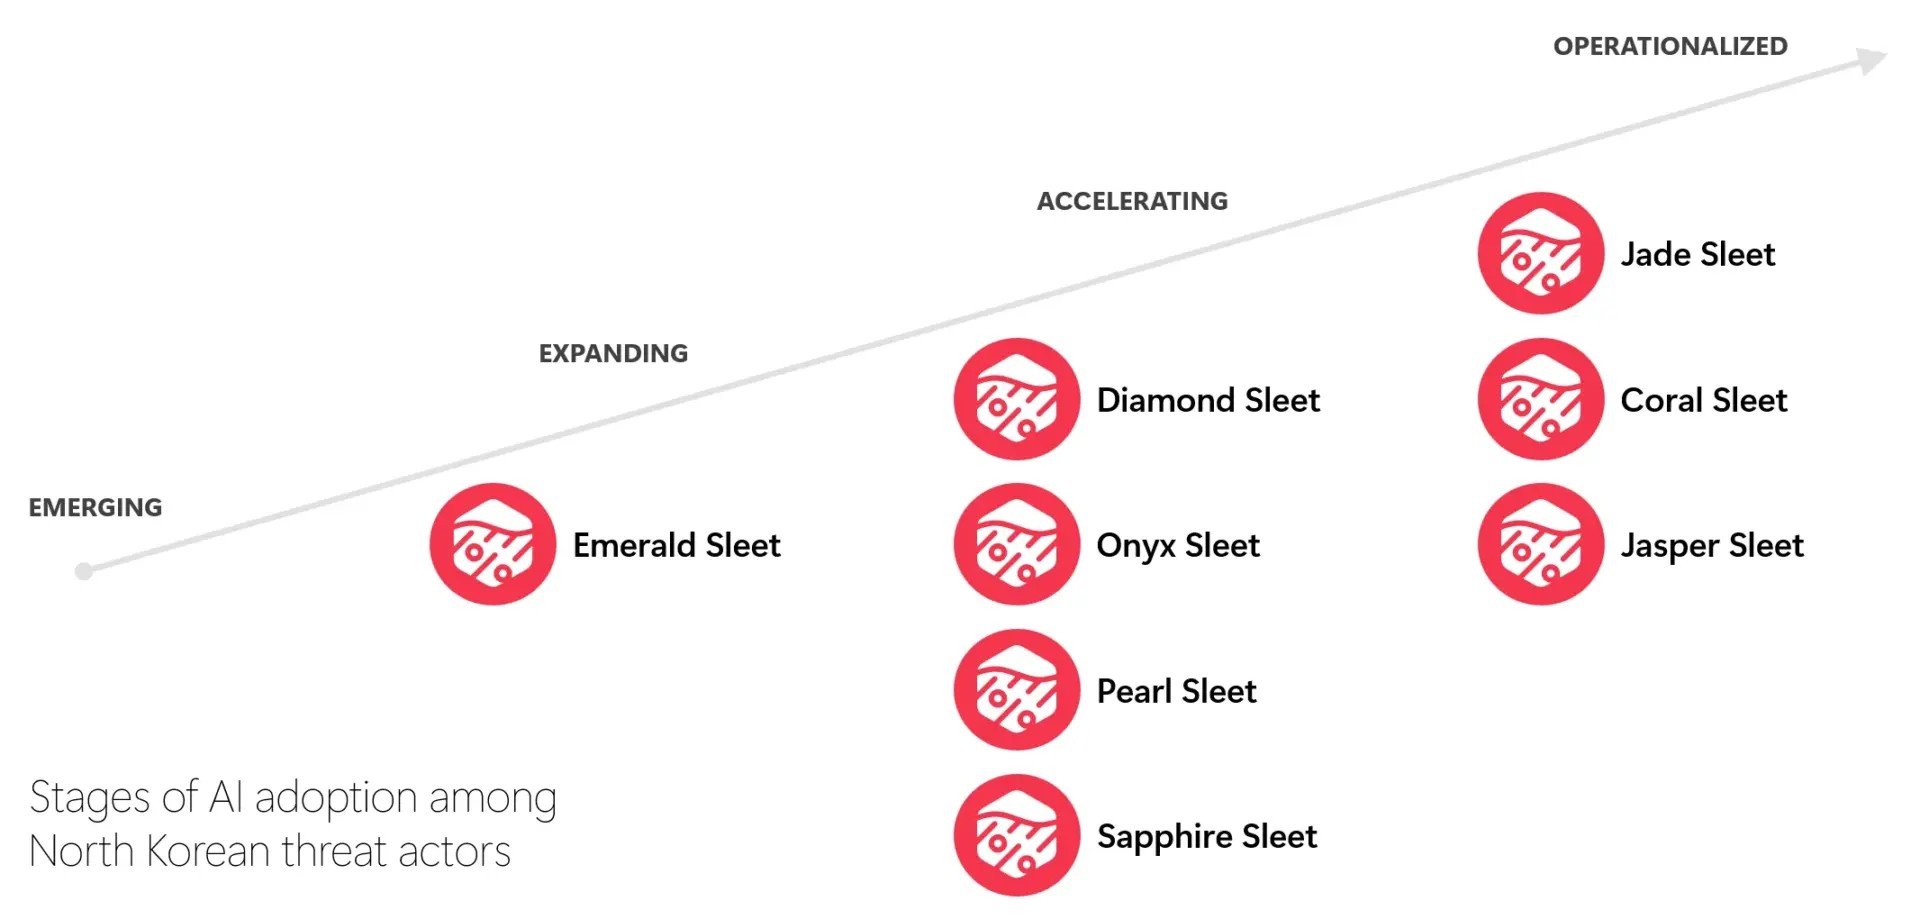
Microsoft оценивает степень внедрения ИИ северокорейскими хакерскими группами. Источник: Microsoft
Jade Sleet, Coral Sleet и Jasper Sleet находятся на этапе верификации, в то время как Diamond Sleet, Onyx Sleet, Pearl Sleet и Sapphire Sleet — на этапе масштабирования. Emerald Sleet находится на этапе расширения, а на этапе внедрения ни одна из групп пока не зафиксирована.
Microsoft связала рейтинги с конкретными видами активности.
- За одну неделю Jade Sleet запустила кампании через три фиктивные компании.
- Coral Sleet нашла способ внедрить вредоносное ПО в закрытые хранилища кода.
- Onyx Sleet создала десятки пользовательских фишинговых сообщений всего за несколько минут.
- Diamond Sleet использовала ИИ для создания поддельных личностей и фирм-однодневок, чтобы обмануть свои цели.
По сообщениям, одна группа подготовила более 100 индивидуальных PDF-приманок, направленных против пользователей Южной Кореи в августе и сентябре. Подобная работа ранее занимала дни для каждой отдельной цели.
Группы также использовали инструменты для написания кода с помощью ИИ. По словам Microsoft, операторы применяли такие инструменты, как Cursor, для написания кода, исправления ошибок и создания способов избегания обнаружения.
Onyx Sleet и Pearl Sleet использовали ARTEX — инструмент с открытым исходным кодом для тестирования систем на уязвимости. Его можно подключить к модели ИИ и поручить ему самостоятельный поиск целей. По сообщениям, связанная с Китаем группа Storm-0940 применяла ARTEX против ConnectWise.
Аналитики Microsoft полагают, что люди по-прежнему в основном контролируют хакерские операции Северной Кореи и просто используют ИИ для ускорения работы, которую группы уже выполняют, например, для разведки целей, создания фишингового контента и поддержания фейковых личностей.
Microsoft заявила, что криптобиржи и финансовые компании являются одними из самых частых целей киберопераций Северной Кореи, поскольку главная цель заключается в привлечении средств для режима и сборе разведывательной информации.
Принимал ли ИИ участие во взломе Binance?
На данный момент нет никаких доказательств того, что злоумышленники, причастные ко взлому Binance, использовали ИИ, а отчет Microsoft не связывает кражу с какими-либо технологиями искусственного интеллекта.
Взлом Binance, который описывают как крупнейшую кражу криптовалюты в истории, произошел 29 октября. Исследовательская компания TRM Labs сообщила, что злоумышленник вывел около 6,36 миллиарда долларов из кошельков Binance через десять блокчейнов, причем большая часть средств была переведена примерно за 20 минут.
TRM возложила ответственность на TraderTraitor, которую она называет элитным хакерским подразделением Северной Кореи, и выразила высокую уверенность в этом выводе. Джонатан Левин, сооснователь Chainalysis, пришел к аналогичному заключению в X.
сообщил Cryptopolitan Согласно собственному отчёту Binance о инциденте, злоумышленники получили доступ к системе, однако неясно, какие именно инструменты они использовали. Сначала биржа заявила, что взятый под контроль ноутбук инженера стал точкой входа, но последующее расследование выявило больше «точек проникновения».
Binance заморозила около 3 млрд долларов украденных средств, приостановила вывод средств и пообещала компенсировать убытки пользователей.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Lisk
 Ontology
 Ravencoin
 Waves
 Pax Dollar
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin