
Sakura Internet устранила уязвимости в PHP за несколько часов до визита премьера Японии
Sakura Internet во вторник приостановила часть своего облачного сервиса из-за двух критических уязвимостей PHP.
Позже в тот же день премьер-министр Саэна Такаичи обратилась к операторам веб-сайтов с призывом провести исправление той ночью или временно закрыть свои сайты.
Database Appliance теряет phpMyAdmin без указания даты возобновления работы
Sakura опубликовала уведомление в 13:22 по японскому времени 21 октября, в котором объявила об отказе от веб-инструментов в рамках сервиса Database Appliance. К этим инструментам относятся phpMyAdmin, phpPgAdmin и pgAdmin.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Сервис Database Cluster по-прежнему работает. Sakura не назвала дату возобновления работы и в межвременном периоде рекомендовала клиентам использовать SQL-клиенты, совместимые с MariaDB и PostgreSQL.
Компания принесла извинения клиентам за перебои в работе.
Cygames и pixiv также объявили о проведении экстренного обслуживания из-за уязвимостей PHP. PHP широко используется в электронной коммерции и других веб-приложениях.
Премьер-министр Японии указал операторам на 11 ч. для проведения исправления
Обращение Такаичи было опубликовано в X в 21:55 по японскому времени. Она заявила, что это крайне срочный запрос на действия в ту ночь и попросила операторов проверить, используют ли их общедоступные веб-сайты PHP.
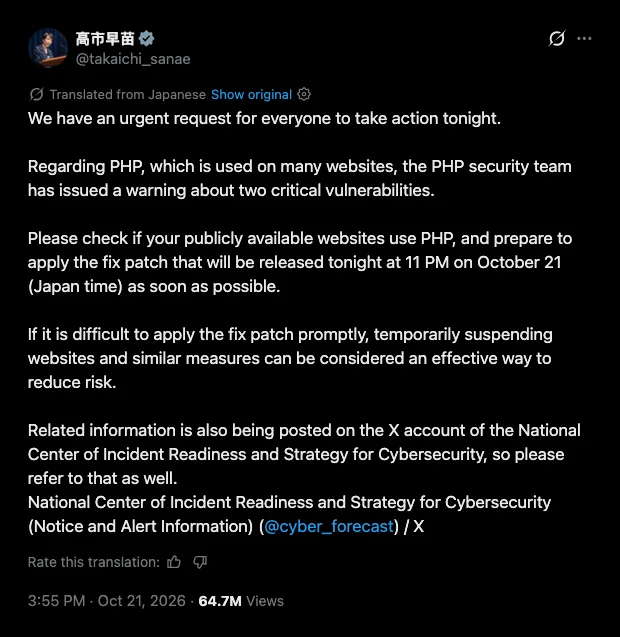
Обращение премьер-министра Саэ Накаичи к PHP в английском переводе на X, опубликованное @takaichi_sanae на X вечером 21 октября 2026 года по японскому времени.
Она поручила им подготовиться к развертыванию патча, который должен был выйти в 23:00 по японскому времени. Временное отключение сайта было одним из способов снизить риски, если бы быстрое наложение патча оказалось затруднительным, написала она.
Она также направила своих подписчиков на аккаунт Национального офиса кибербезопасности в X.
Офис сообщил в 22:57, что обновления уже доступны, и настоятельно рекомендовал пользователям установить их как можно скорее. В офисе предупредили, что незащищённые сайты могут быть взломаны.
К четвергу пост Такаичи набрал более 308 тысяч лайков и около 78 тысяч репостов.
Исправленные версии: PHP 8.2.35, PHP 8.3.36, PHP 8.4.27, PHP 8.5.12.
По данным Cryptopolitan, информация утекла, поэтому разработчики PHP выпустили исправления на день раньше. Два уязвимости, получившие названия «PHP2Shell» и идентифицированные как CVE-2026-109618 и CVE-2026-109619, получили оценку 9,2 из 10 и позволяют злоумышленникам выполнять код на незащищённых серверах.
Первая уязвимость эксплуатирует особенности обработки PHP условий нехватки памяти. Вторая использует состояние запроса, которое сохраняется после освобождения памяти.
Рекомендации по безопасности PHP указывают на риск для всех установок, обслуживающих веб-запросы. Это включает PHP-FPM, Apache с модулем mod_php, php-cgi, FrankenPHP и LiteSpeed.
Проект классифицирует mod_php как наиболее рискованную конфигурацию, и существует подтвержденный эксплойт, срабатывающий до запуска любого кода приложения. Поставщики дистрибутивов Linux и вендоры долгосрочной поддержки получили патчи заранее.
Дальнейших обновлений для PHP 8.1 и более ранних версий проект не выпускает. Команда безопасности все же предоставила минимальные обратные порты исходного кода для PHP 7.4, 8.0 и 8.1.
Примерно 70% всех сайтов, серверный язык которых известен, используют PHP. Предупреждения также выпустили Япония, ЕС, США, Германия, Австралия и Великобритания.
Финляндия, Нидерланды и Франция временно отключили правительственные сайты в качестве меры предосторожности. Nintendo приостановила работу сервисов для установки патча.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Waves
 Ravencoin
 Pax Dollar
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin