
Railway приостановила сборку проектов и потребовала от всех пользователей сменить ключи после возможного взлома
Railway остановила все развертывания в среду после обнаружения факта возможного доступа непроверенной стороны к переменным окружения клиентов.
Облачная платформа потребовала от всех пользователей немедленно сменить сохраненные секреты.
В сообщении от 21 октября говорится, что злоумышленник может обладать расшифрованными секретами
Компания Railway сообщила в отчете о безопасности, опубликованном 21 октября, что утром в среду она обнаружила «аномальную активность» в системах, хранящих переменные среды клиентов.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Эти переменные содержат настройки и секреты, необходимые приложению для работы. Обычно это API-ключи, а также учетные данные для баз данных и реестров.
Собственный аккаунт Railway смягчил формулировки относительно масштаба инцидента. В сообщении указано, что злоумышленник «мог получить доступ к зашифрованным переменным окружения и для некоторых из них — получить их расшифрованное содержимое».
Компания заявила, что предварительный анализ показал, что затронута лишь ограниченная группа пользователей. Проверка продолжается, и всем следует действовать так, будто их данные были скомпрометированы.
В январе Railway объявил, что платформой пользуются 2 миллиона разработчиков и десятки тысяч компаний — от небольших магазинов до корпораций из списка Fortune 500.
Развертывание приостановлено, в том числе для клиентов Enterprise. Компания принесла извинения за перебои, сообщив, что клиенты не смогут развертывать новые версии своих приложений до восстановления сборки.
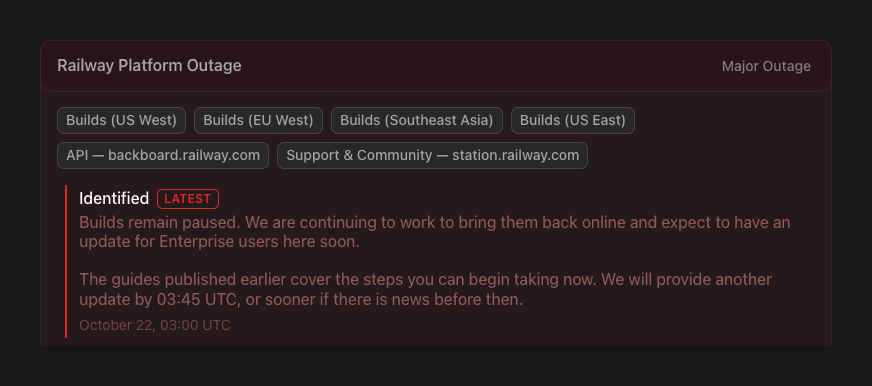
На странице статуса Railway указано, что сборки все еще приостановлены в 3:00 UTC 22 октября 2026 года.
Ранее Railway анонсировала поэтапное возобновление работы, начиная с рабочих пространств Enterprise, за которыми последуют тарифы Pro, Hobby, Free и Trial.
Руководства рекомендуют пользователям проверить использование сервисов OpenAI, Anthropic и Stripe
Railway рекомендует пользователям немедленно сменить каждую переменную окружения на платформе, например ключи API и учётные данные приватных реестров. Далее следует тщательно проверить журналы служб на наличие любых необычных действий.
Затронутые аккаунты получат прямое письмо после подтверждения со стороны Railway. Компания также проводит ротацию всех учётных данных хранилищ Railway Storage, а новые данные автоматически отображаются в панелях управления.
В рамках мер по устранению последствий Railway также принудительно завершил сеансы некоторых пользователей, сделав недействительными OAuth-сессии. Сбой затронул его API, панель управления и сайт поддержки station.railway.com.
22 октября Railway опубликовал руководства, призывающие пользователей отслеживать свои системы на предмет любых необычных попыток доступа к Google Cloud и Amazon Web Services. Также подготовлены инструкции по выявлению подозрительной активности в OpenAI, Anthropic, Grok, OpenRouter и Stripe, поскольку утечка ключей могла коснуться и этих сервисов помимо среды Railway.
В руководстве для Google Cloud пользователям рекомендуется сделать недействительным скомпрометированный ключ учётной записи службы и проверить журналы аудита Cloud на предмет несанкционированных действий.
В уведомлении указывается, что Railway рассматривает этот инцидент как «часть серии атак, недавно направленных на компании-платформы с целью компрометации провайдеров ИИ-инференса».
По словам Railway, компания настоятельно рекомендовала всем своим поставщикам верхнего уровня аннулировать все ключи. Провайдеры ИИ-инференса отвечают за запуск ИИ-моделей от имени других организаций.
Издание Cryptopolitan сообщило, что 8 человек раскрыли информацию о переводе 17 286 DOT через несанкционированный доступ, а расширение Fearless Wallet для браузера передало приватные ключи пользователей Polkadot на сервер злоумышленника.
Эксперты по кибербезопасности сообщают, что использование недорогих инструментов ИИ позволяет осуществлять вторжения, которые ранее были возможны только при наличии ресурсов государственного уровня. На одну атаку злоумышленник потратил около $50.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Waves
 Pax Dollar
 Ravencoin
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin