
Хакеры перехватили bee-js и Swarm Desktop от Ethersphere для кражи ключей кошельков
9 ноября система выпуска программного обеспечения Ethersphere была захвачена хакерами, которые использовали её для распространения вредоносного ПО через bee-js 13.3.0 и Swarm Desktop 0.56.2.
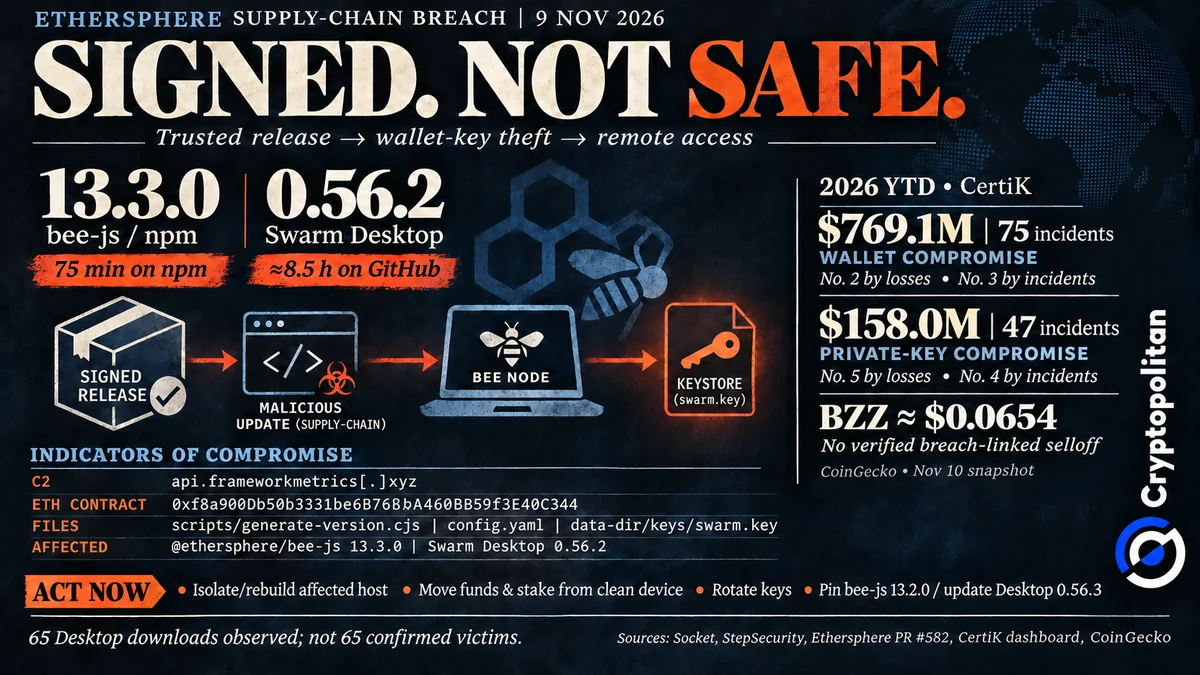
Это вредоносное ПО было запрограммировано на поиск частных ключей кошельков Bee node, что дало хакеров доступ к зараженным устройствам. В то время как пакет bee-js оставался на npm в течение около 75 минут, выпуск Swarm Desktop оставался онлайн почти восемь с половиной часов.
Подписано, с подтверждённым происхождением и всё ещё вредоносное
Тревожный момент этого инцидента заключается в том, что программное обеспечение выглядело легитимным. Компания Socket подтвердила наличие у bee-js действительного происхождения SLSA. Установщик Swarm Desktop для macOS был подписан и получил одобрение Apple. Он мог автоматически обновляться для пользователей Apple Silicon и Windows.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Проверки выявили источник программного обеспечения, но не его безопасность. Хакеры внедрили вредоносный код в доверенные рабочие процессы. Компания Socket связала взлом с компрометированными аккаунтами GitHub, включая бота выпуска bee-worker. Однако способ получения доступа остаётся неизвестным.
Что крадёт загрузчик
StepSecurity обнаружила, что злоумышленники изменили скрипт scripts/generate-version.cjs для загрузки вредоносного кода с api.frameworkmetrics[.]xyz. Скрипт автоматически запускался при установке bee-js версии 13.3.0 разработчиками, даже если они никогда не использовали эту библиотеку.
Затем вредоносная программа искала два файла: config.yaml и>Вредоносная программа также установила бэкдоры для сохранения удалённого доступа. В Windows она использовала ScreenConnect. В Linux и macOS бэкдоры маскировались под легитимные инструменты разработки на Solidity.
Тот же кошелек, что и у SleepyDuck
Компания Socket установила, что вредоносное ПО использовало контракт Ethereum 0xf8a900Db50b3331be6B768bA460BB59f3E40C344 для поиска своих серверов командования и управления. Pluto Security связала этот же контракт с кампаниями SleepyDuck и EtherDuck, которые распространяли вредоносные программы с помощью поддельных расширений Solidity.
Однако в данном случае инцидента хакторы применили иной подход. Они атаковали подлинные выпуски программного обеспечения Ethersphere, а не пытались убедить разработчиков загрузить вредоносное ПО. Этот метод напоминает предыдущую атаку на цепочку поставок npm, о которой сообщал Cryptopolitan, где хакторы распространяли вредоносное ПО через пакеты проекта WeaveDB от Arweave.
Что операторам необходимо сделать сейчас
В двух официальных уведомлениях Ethersphere указала, что оба выпуска являются вредоносными. Разработчик darkobas2 заявил в запросе на восстановление, что версия 0.56.2 «была собрана и опубликована злоумышленником с использованием украденных учетных данных CI». Чистая замена, версия 0.56.3, содержала «тот же код, что и 0.56.1», и была подписана новым сертификатом.
Пользователям следует проверить свою настольную версию и установить 0.56.3; пользователям Linux необходимо обновиться вручную. Всем, кто запустил вредоносное ПО, следует изолировать компьютер и выполнить его полную переустановку, перенести средства и стейкинг на чистое устройство, а также изменить учётные данные. Пользователям bee-js следует закрепить версию 13.2.0. Одного лишь обновления недостаточно для удаления бэкдора.
Сокет recorded зафиксировал 65 скачиваний заражённой версии Desktop к 08:27 UTC 9 ноября, включая исследования, и оценил около десяти загрузок bee-js 13.3.0. Ни то, ни другое не является подсчётом жертв. Подтверждённых данных о количестве заражённых машин или украденных средствах нет.
Взлом Swarm Desktop и bee-js от Ethersphere раскрыл ключи кошельков
Чтение рынка, а не его изобретение
На панели CertiK компрометация кошельков занимает второе место по убыткам в 2026 году ($769,1 млн) и третье место по инцидентам (75). Компрометация закрытого ключа занимает пятое место по убыткам ($158 млн) и четвёртое место по инцидентам (47). Это отраслевые показатели, а не потери Ethersphere.
CoinGecko оценил BZZ примерно в $0,0654 10 ноября, но распродажи из-за взлома ещё не подтверждены. Более серьёзная угроза касается доверия к программному обеспечению: подлинные обновления всё ещё могут красть ключи.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Monero
 Dogecoin
 LEO Token
 Chainlink
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 TrueUSD
 VeChain
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Pax Dollar
 Ravencoin
 Waves
 Huobi
 Bitcoin Diamond
 MonaCoin