
Bitquery оценила ущерб от атаки на пользователей Ledger в $93,2 млн
Аналитическая компания Bitquery насчитала $93,2 млн, выведенных из 315 криптокошельков на шести блокчейнах. Средства предположительно принадлежали пользователям Ledger, купившим устройства у реселлера CryptoBilis в Юго-Восточной Азии.
Это уточнение следует за первой оценкой исследователя под ником Specter, который 9 октября сообщил о возможной краже более $86 млн у обладателей Ledger. Bitquery изучила движение средств в сетях TRON, биткоин, Ethereum, $BNB Chain, Polygon и Solana и обнаружила дополнительные транзакции, не вошедшие в первоначальные подсчеты.
Источник: Bitquery.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

4,8 на основе 40 К оценок в App Store и Google Play


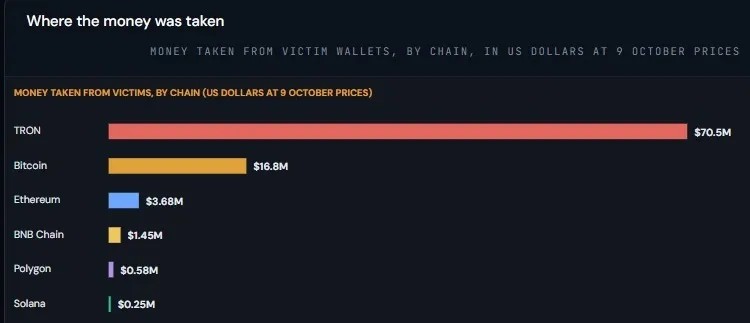
Наибольший объем средств был выведен в сети TRON — около $70,5 млн. Еще примерно $16,8 млн пришлось на биткоин. Остальные суммы распределились:
- $3,7 млн — на Ethereum;
- $1,45 млн — на $BNB Chain;
- $580 000 — на Polygon;
- $250 000 — на Solana.
При этом Bitquery считала только активы, которые непосредственно покинули кошельки жертв. В оценку не включались последующие обмены, перемещения между кошельками злоумышленника и операции по отмыванию средств. Компания использовала для расчетов котировки криптовалют на 9 октября.
В YFarmX сообщили о 530 пострадавших кошельках с общим ущербом в $103,4 млн.
Атака прошла сразу в нескольких сетях
По данным Bitquery, злоумышленник начал вывод средств 9 октября. В течение 47 минут он опустошил кошельки в шести блокчейнах. В сети биткоина 111 адресов были очищены в рамках одного блока, а на TRON 25 кошельков подписали одинаковое разрешение на перевод $USDT в течение трех секунд.
После получения разрешений атакующий вывел около 29 млн $USDT в течение нескольких секунд. Еще 30 кошельков в TRON незадолго до этого передали контроль над своими активами новому ключу. Позднее с них перевели около $5,8 млн.
Исследователи также обнаружили, что за две недели до атаки были проведены как минимум 21 тестовая операция в TRON и 20 — в Ethereum. В ходе этих транзакций хакер отправлял на небольшие кошельки средства для оплаты комиссий, запрашивал разрешение на перевод и возвращал активы обратно.
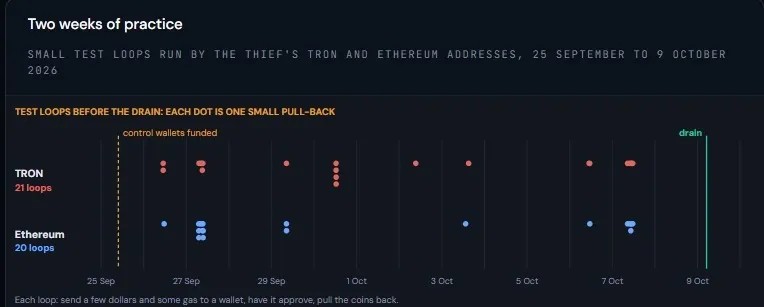
Источник: Bitquery.
По мнению Bitquery, такая последовательность указывает на то, что один злоумышленник или автоматизированная система заранее получила доступ к ключам большого числа кошельков.
Ledger расследует инцидент
Ledger связала пострадавшие устройства с CryptoBilis — реселлером, который был указан в качестве авторизованного продавца компании в Индонезии, Малайзии и на Филиппинах. 9 октября производитель попросил CryptoBilis приостановить продажи и отправку устройств.
Покупателям, которые приобрели Ledger у этого продавца в течение последних 90 дней, компания рекомендовала не начинать настройку устройства. Пользователям, уже активировавшим кошелек, Ledger посоветовала рассмотреть перенос средств на другое устройство с новой сид-фразой.
Компания заявила, что ее собственная инфраструктура, системы и сервисы не были скомпрометированы. Также Ledger сообщила об отсутствии обращений по поводу устройств, купленных напрямую у производителя.
10 октября Ledger заявила, что нашла несанкционированный аппаратный имплант в устройстве одного из пострадавших пользователей. При этом компания пока не утверждает, что аналогичное вмешательство было обнаружено во всех устройствах, связанных с атакой.
Что известно об аппаратных имплантах
Дополнительный контекст предоставила исследовательская компания Tibane Labs. Она изучила два устройства Ledger Nano X с предполагаемыми аппаратными имплантами. По версии исследователей, такие компоненты могут перехватывать информацию, передаваемую между защищенным чипом и дисплеем устройства.
Речь идет о 24 словах сид-фразы, которые Ledger показывает пользователю во время первоначальной настройки. Согласно описанию Tibane Labs, имплант способен считать эти данные по сигналам дисплея и передать их злоумышленнику через встроенный сотовый модуль.
При этом исследователи не заявляли, что изученные устройства были проданы именно через CryptoBilis. Один Nano X был приобретен на японском Yahoo! Auctions, второй — у стороннего продавца на Amazon Japan; отправление последнего пришло из Малайзии. Прямая связь этих устройств с расследованием Ledger пока не установлена.
Tibane Labs также сообщила, что бывшие сооснователи CryptoBilis заявили о передаче бизнеса новым владельцам в марте 2026 года и отсутствии доступа к его системам после этого.
Часть украденных средств заморозили
Tether заблокировала 37 адресов, связанных с атакой. На 20 из них находились $USDT на сумму около $10 млн. Однако заморозка не означает автоматический возврат средств пострадавшим.
Злоумышленник пытался скрыть движение активов через мосты и сервисы обмена, включая USDT0, Chainflip, Relay.link, HiFiSwap, NEAR Intents и THORChain. Около 2 990 $ETH были проведены через миксер Tornado Cash и далее конвертировано с использованием Zcash.
Кроме того, около $14,9 млн было обменяно на USDD — стейблкоин, который Tether не может заморозить. Позднее часть этих средств конвертировали обратно в $USDT и обменяли через THORChain на $ETH.
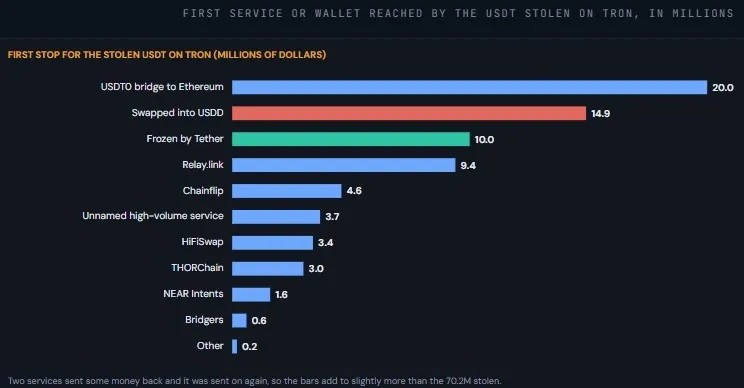
Источник: Bitquery.
Bitquery отмечает, что 11 октября на блокчейне все еще можно было отследить около $86 млн из похищенных средств. Однако злоумышленник продолжал перемещать активы, а часть USDC была выведена 11 и 12 октября — до возможной блокировки со стороны Circle.
Что делать владельцам Ledger
Пользователям, которые приобрели устройство через CryptoBilis, рекомендуется:
- не использовать неактивированный кошелек, купленный у этого продавца;
- перевести активы на другой кошелек с новой сид-фразой;
- не использовать Ledger, если 24 слова были заранее напечатаны или вложены в упаковку;
- проверить разрешения кошелька в блокчейн-эксплорере;
- попросить отправителей прекратить переводы на скомпрометированный адрес.
Bitquery отдельно предупреждает: если злоумышленник получил приватный ключ, он сможет забрать не только уже находящиеся на кошельке активы, но и любые средства, которые поступят на него позднее.
Причина компрометации всех кошельков пока не установлена. Подтвержденный аппаратный имплант выявлен только в одном устройстве, а ончейн-анализ показывает последствия атаки, но не позволяет определить, каким именно способом были получены ключи остальных пользователей.
Напомним, в сентябре потери криптоиндустрии от взломов превысили $768 млн, что стало худшим показателем с начала года, подсчитали в PeckShield
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 Cardano
 LEO Token
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Ravencoin
 Waves
 Pax Dollar
 Huobi
 ICON
 Bitcoin Diamond
 MonaCoin