
Хакеры, взломавшие Bitget, находились внутри биржи в течение 25 дней до кражи на сумму 388 млн долларов
Дверь была открыта с августа
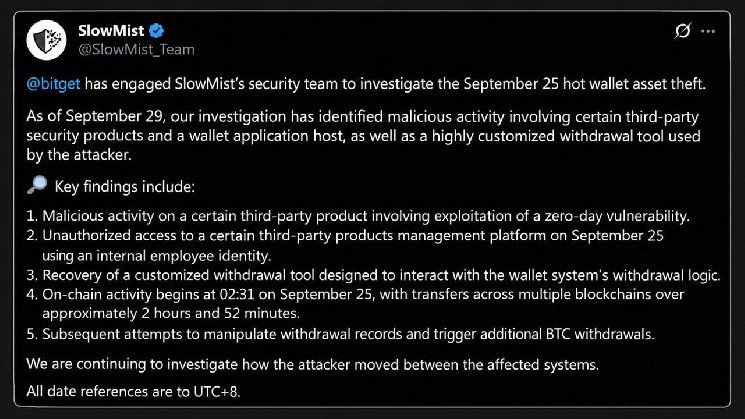
25 сентября Bitget привлек компанию по обеспечению безопасности блокчейна для расследования кражи из своих «горячих» кошельков, и результаты расследования, актуальные на 29 сентября, изменили хронологию событий. Самая ранняя вредоносная активность в доступных журналах датируется 31 августа, когда сервис на одном из узлов стороннего продукта безопасности, который Slowmist называет «Продукт А», был взломан через уязвимость «нулевого дня» — то есть программный дефект, о существовании которого его поставщик ещё не знал.
Злоумышленник запустил скрытый скрипт, прочитал переменную среды, содержавшую пароль к базе данных, и подключился к базе данных. Такая же активность, связанная со скрытыми скриптами, была зафиксирована еще на двух узлах 23 и 25 сентября; в отчете также отмечается:
Эти данные показывают, что среды затронутых служб были скомпрометированы ещё до того, как активы были выведены.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении


4,8 на основе 40 К оценок в App Store и Google Play


Это соответствует собственному объяснению Bitget о том, что злоумышленники злоупотребили сторонним продуктом безопасности для получения внутренних учетных данных высокого уровня. Slowmist добавила то, о чём никто не знал, а именно — как долго злоумышленники находились в системе.
Ночь кражи, минута за минутой
В отчете зафиксированы все этапы в формате UTC+8. После пересчета в UTC последовательность событий 24 сентября выглядит следующим образом:
- 16:07 UTC: Используя учетные данные внутреннего сотрудника, злоумышленник проник на платформу управления инструмента второго поставщика, «Продукт B», и три раза подряд пытался внедрить системные команды.
- 17:49 UTC: «Высокоспециализированный инструмент для вывода средств», позже восстановленный из файлов, удаленных злоумышленником, приступил к осуществлению кражи. Он подделал параметры контроля рисков, сформировал запросы на вывод средств и запустил сам процесс вывода.
- 18:31 UTC: был зафиксирован первый подтвержденный перевод в цепочке блоков — 93 TRX, за которым через 11 секунд последовал перевод 0,84 ETH.
- 21:23 UTC: Последний скомпилированный перевод, примерно через 2 часа и 52 минуты после первого.
Самая интенсивная фаза пришлась на начало атаки: как выяснила компания Arkham Intelligence, за всего 18 минут через семь цепочек было выведено 228 млн долларов, причем крупнейшей отдельной суммой стали XRP на сумму около 153 млн долларов. После начала переводов злоумышленник также пытался переписать записи о выводе средств в базе данных кошелька. Два сфабрикованных заказа на вывод BTC завершились ошибками, и журналы показывают, что злоумышленник проверял статус заказов и повторял попытки.
Личные ключи не были похищены; вместо этого злоумышленники обманом заставили внутреннюю систему утверждения подписать переводы, которые выглядели законными.
«Боковая дверь» через Chainflip
Деньги по-прежнему находятся в движении: основатель Slowmist Кос сообщил, что инструмент Trackagent от Mistrack зафиксировал подозреваемых северокорейских хакеров, использующих сочетание CoW Protocol и Chainflip для отмывания средств. Автоматизированные скрипты размещают ордера на обмен в CoW Protocol — агрегаторе децентрализованных бирж (DEX) — и указывают в качестве получателя заранее настроенный контракт на депозит Chainflip. Как только ордер выполняется, активы сразу попадают в межсетевой обмен и выходят на другой стороне в виде биткоинов.
Однако иронию ситуации трудно не заметить, ведь всего за день до этого брокеры Chainflip отклонили прямой депозит от тех же самых злоумышленников и отправили средства обратно по их исходному маршруту. Кос предупредил, что меры Chainflip по борьбе с отмыванием денег (AML) и проверки «знай свою транзакцию» (KYT) отстают от хакеров, чья система распределяет средства по мостам, обменивает их на биткоины, смешивает и меняет направление в тот момент, когда какой-либо маршрут закрывается.
Другие двери тоже были захлопнуты. Near Intents заблокировала большую часть попытки отмывания средств на сумму 50 миллионов долларов, пропустив 166 000 долларов и заморозив 503 000 долларов. Ранее потоки проходили через Thorchain, Uniswap, 1inch Fusion и Stargate, что вновь разжегло старую дискуссию в сообществе Thorchain о том, должны ли нейтральные протоколы контролировать поступление похищенных средств.
Что ещё должны знать пользователи Bitget
Bitget заявляет, что его Фонд защиты пользователей, располагающий более чем 464 миллионами долларов, покрывает убытки. Вывод средств возобновляется поэтапно: сначала биткоины, затем эфир, USDT и, наконец, все остальные активы.
Более важный вопрос лежит за пределами Bitget: компания Slowmist не назвала поставщиков, стоящих за «Продуктом A» и «Продуктом B», и заявляет, что все еще выясняет, как злоумышленник перемещался между системами. По данным Fortune, в 2025 году группы, связанные с Северной Кореей, похитили рекордную сумму в 2 млрд долларов, поэтому у любой биржи, использующей тот же набор мер безопасности, теперь есть повод тщательно проанализировать свои собственные журналы событий, начиная с конца августа.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Chainlink
 Monero
 Cardano
 LEO Token
 Stellar
 Bitcoin Cash
 Litecoin
 Hedera
 Dai
 Cronos
 OKB
 Ethereum Classic
 Algorand
 KuCoin
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 IOTA
 NEO
 Basic Attention
 Qtum
 0x Protocol
 Lisk
 Ontology
 Ravencoin
 Waves
 Pax Dollar
 Huobi
 ICON
 Bitcoin Diamond
 MonaCoin