
В iOS-приложении FomoPeek обнаружили стилер криптовалют
Исследователи SlowMist сообщили о нескольких случаях кражи активов у пользователей iOS-версии приложения FomoPeek. Расследование выявило вредоносный код, который перехватывал сид-фразы от криптокошельков.
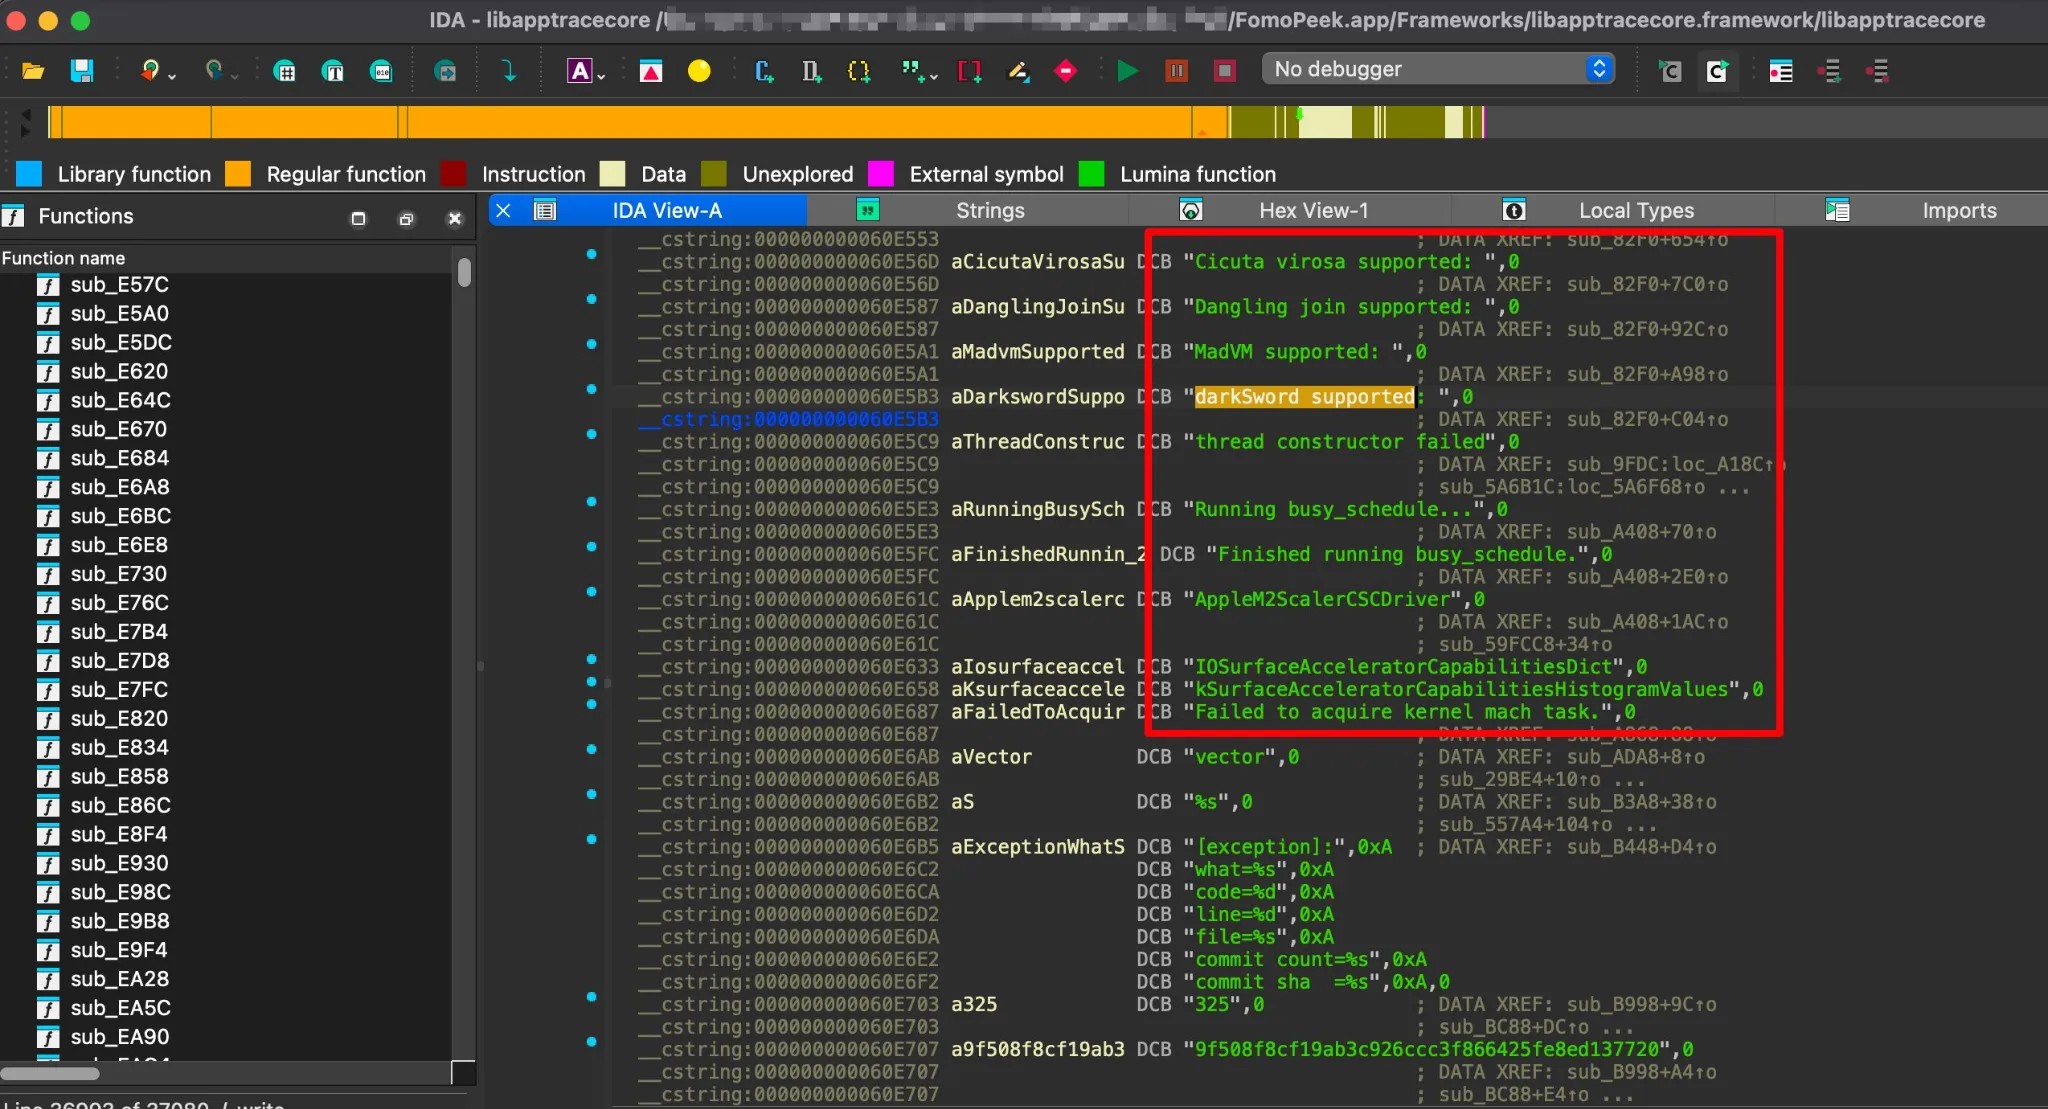
Источник: X/SlowMist.
По данным экспертов, во всех подтвержденных случаях фигурировала утечка приватных ключей. Часть пострадавших до этого устанавливала и использовала FomoPeek версий 1.1 и 1.2.
Под угрозой находятся устройства на iOS с прошивками 12.0-18.7 и 26.0-26.1.
В этих сборках нашли два посторонних модуля, не связанные с заявленными функциями приложения. Один из них содержит фреймворки DarkSword для взлома ядра iOS с восемью методами атаки и может автоматически выбирать подходящий вариант под модель устройства и версию ОС.
При успешной внедрении приложение может выйти из песочницы, получить доступ к данным Keychain, расшифровать их и читать файлы других приложений на устройстве.
Исследователи также заявили, что приложение связывается со скрытыми серверами, не относящимися к публичным сервисам FomoPeek, и может получать удаленные команды.
По версии SlowMist, атакующая функциональность уже включена и запускается автоматически через периодические интервалы. Более уязвимыми назвали устройства на старых версиях iOS.
Пользователям FomoPeek рекомендовали проверить счета на подозрительную активность, на доверенном устройстве создать новый аккаунт с новой сид-фразой и новым приватным ключом и как можно быстрее перевести активы.
Также в SlowMist посоветовали обновить iOS до последней доступной версии, не переустанавливать приложение и при признаках компрометации обращаться в официальную поддержку соответствующей платформы, сохранив устройство и связанные с инцидентом материалы для расследования.
Напомним, в апреле мошенники похитили $9,5 млн через фишинг-приложение Ledger в App Store.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 Cardano
 LEO Token
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 Algorand
 KuCoin
 Cosmos Hub
 VeChain
 Dash
 TrueUSD
 Tezos
 Decred
 IOTA
 NEO
 Basic Attention
 Qtum
 0x Protocol
 Lisk
 Ontology
 Ravencoin
 Waves
 Pax Dollar
 ICON
 Huobi
 Bitcoin Diamond
 MonaCoin