
Хакеры прячут софт для кражи криптовалюты в фейках GTA 6
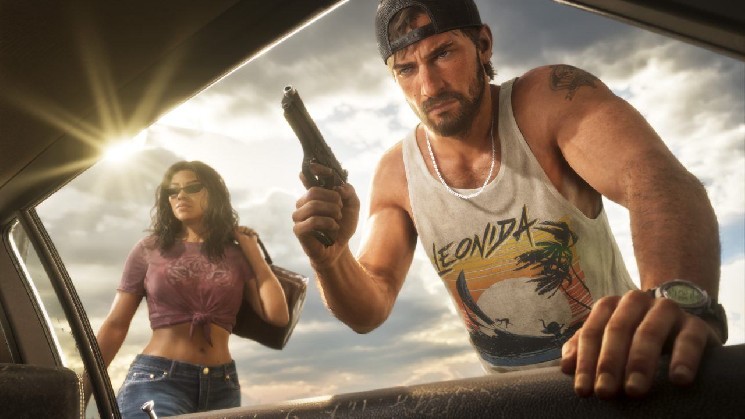
Cynet предупреждает о программе-шпионе Warden, встроенной в поддельные ссылки для скачивания GTA 6
Злоумышленники пользуются ажиотажем вокруг выхода GTA 6 — одного из крупнейших игровых релизов десятилетия — чтобы заразить пользователей, стремящихся заполучить игру.
Cynet, компания, предоставляющая инструменты кибербезопасности корпоративного уровня, опубликовала предупреждение о распространении сайтов, предлагающих якобы раннюю загрузку GTA 6 и обещающих предоставить ранний доступ к утечке сборки игры для ПК.
Хотя цифровая версия игры должна выйти 19 ноября на консолях PlayStation 5 и Xbox Series, а компания Rockstar Games не подтверждала выпуск версии для ПК, эти сайты пользуются неосведомленностью пользователей об этом факте, чтобы привлечь потенциальных жертв.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Cynet сообщает, что один из таких файлов был обнаружен на известном хостинге и содержал как исполняемый файл, так и инструкции по его установке. Когда пользователи открывают этот файл, они подвергают свои системы риску заражения Warden Stealer — информационным похитителем типа «вредоносное ПО как услуга» (MaaS), который злоумышленники используют для кражи информации с зараженных ПК, включая ключи и пароли, и даже нацеливаются на расширения криптовалютных кошельков.
Хотя первые версии этого стелера были замечены ещё в мае, с августа 2026 года это ПО стало широко распространяться; основными способами заражения являются взломанное программное обеспечение, читы для игр и кампании ClickFix — метод, который также использовался северокорейскими хакерами.
Warden также может нацеливаться на данные искусственного интеллекта, получая доступ к файлам конфигурации таких ИИ-помощников, как Claude, Codex, Grok и Cursor, которые, в зависимости от их использования, могут содержать конфиденциальные данные, позволяющие идентифицировать пользователей. Этот инфостилер доступен для покупки по ежемесячной подписке на сайтах, распространяющих вредоносное ПО, причем цены варьируются от 149 долларов за трёхдневную пробную версию до 1 500 долларов в месяц за так называемый «корпоративный план».
Cynet предупреждает, что игра «GTA 6» используется в качестве вектора распространения вредоносного ПО.
«Оболочка „GTA 6“ — это лишь социальная инженерия: бинарный файл не содержит игрового движка, ресурсов, сигнатур Rockstar или легитимных функций GTA. Вместо этого он содержит зашифрованные полезные нагрузки, логику кражи учетных данных, инъекцию процессов, перехват содержимого буфера обмена и связь с вероятным доменом C2 uroker[.]casa», — подчеркнула компания.
Ожидается, что Grand Theft Auto 6 станет одним из крупнейших игровых релизов всех времён: по данным материнской компании Rockstar, Take-Two Interactive, опубликованным на прошлой неделе, предварительные заказы на игру уже превысили 1 миллиард долларов. Предыдущая часть серии, GTA 5 2013 года, на сегодняшний день продана тиражом более 235 миллионов копий. Однако эта тенденция появления зараженных вредоносным ПО якобы игровых загрузок не ограничивается только релизами GTA.
«Следующий крупный релиз, будь то от Rockstar, Bethesda или Blizzard, вызовет новую волну ажиотажа и станет для злоумышленников еще одной возможностью превратить любопытство в клик. Ваша защита не должна зависеть от того, сможете ли вы распознать каждую убедительную подделку», — заключила компания Cynet.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Monero
 Dogecoin
 LEO Token
 Chainlink
 Cardano
 Stellar
 Dai
 Bitcoin Cash
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 TrueUSD
 Dash
 VeChain
 Tezos
 Decred
 IOTA
 Basic Attention
 NEO
 Qtum
 0x Protocol
 Lisk
 Ontology
 Pax Dollar
 Ravencoin
 Waves
 Huobi
 Bitcoin Diamond
 MonaCoin