
Взлом децентрализованной биржи Lighter: с аккаунтов двух маркет-мейкеров вывели $15,5 млн
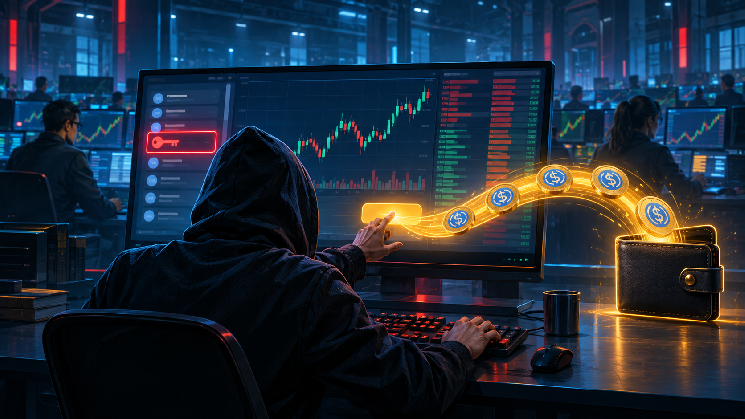
Децентрализованная биржа бессрочных контрактов Lighter, работающая на Ethereum L2 с ZK-доказательствами, столкнулась со взломом: с аккаунтов двух маркет-мейкеров 16 ноября вывели около $15,5 млн. Команда платформы заявила, что взломан не сам протокол, а торговые аккаунты. Смарт-контракты Lighter не затронуты.
Что сообщила команда Lighter
Первое сообщение появилось в 14:02 по МСК. Lighter написала, что расследует инцидент безопасности, который, по-видимому, связан с одним скомпрометированным внешним участником. В качестве меры предосторожности площадка временно приостановила вывод средств и создание пулов.
К 15:49 по МСК картина прояснилась. Команда уточнила: причиной стала утечка API-ключа конкретного торгового аккаунта. На смарт-контракте включили режим Guardian, а обновление контракта выполнит Совет безопасности Lighter. Главный приоритет — вернуть средства, связанные с дополнительной попыткой вывода со стороны атакующего. Вывод средств остается приостановленным, цель — возобновить его к концу дня 16 ноября. Площадка также назвала кошелёк, который, как считается, связан с атакующим: 0xb3fffca23d4444eE73349825ACD84f7b5020e387.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Итоговую сумму в $15,5 млн Lighter не подтверждала. Площадка говорила об одном скомпрометированном участнике и одном торговом аккаунте, а не о двух.
Как была устроена схема
Основатель Predicts.guru 0xTria, ссылаясь на корейских исследователей, описал механику атаки. По его данным, утекли API-ключи двух крупных аккаунтов маркет-мейкеров. Злоумышленник действовал по шагам:
- закрыл позиции жертв;
- создал от имени жертвы публичный пул с нулевой комиссией;
- внёс около $10 000 и получил 99,99% долей пула;
- переводил $USDC жертвы в пул партиями примерно по $1 млн и выводил их через погашение долей.
Общая сумма — около $15,5 млн: $10,39 млн с аккаунта #714710 и $5,09 млн с аккаунта #714723.
Слабое место здесь не в самих ключах. API-ключи на Lighter не позволяют напрямую отправлять средства на внешние адреса. Но переводы между аккаунтами одного L1-адреса не требуют дополнительной подписи, а пул, созданный жертвой, система считает её собственным аккаунтом. Это и позволило вывести деньги.
Аналогичную схему описал Onchain Lens. По его данным, вероятно, были скомпрометированы API-ключи Abraxas Capital. Средства распределяются по кошелькам, часть уходит в Hyperliquid и в $XMR. Основной кошелёк на момент публикации держал около 4 805 Ethereum.
Куда ушли деньги
Ончейн-расследование Bitquery подтвердило вывод 10,39 млн $USDC с контракта Lighter на Ethereum одним кошельком в 13:11 по МСК. За четыре минуты средства обменяли через CoW Swap примерно на 5 764 Ethereum. Затем монеты разбили на транши по 160 Ethereum и через новые кошельки отправили в Hyperliquid, где покупали $XMR — токен, связанный с Monero. В такие покупки ушло около $3,46 млн в эквиваленте. На момент отчёта значительная часть Ethereum оставалась на основном адресе.
Bitquery также обнаружил: через 12 секунд после первого реального перевода в истории кошелька появились фальшивые «ETH» с названиями на кириллице и греческих буквах, а также копеечные переводы с адресов-двойников. Это классическая address poisoning — подмена адреса в истории транзакций, чтобы жертва по ошибке отправила средства на похожий адрес.
Мнение ИИ
С точки зрения машинного анализа данных, этот инцидент показывает: безопасность децентрализованной системы определяется самым слабым звеном, а не самым умным контрактом. ZK-доказательства защищают математику, но не защищают хранение ключей. Контракты Lighter остались целыми, а API-ключ торгового аккаунта стал дверью без второго замка. Похожая картина уже встречалась в августе 2026 года: Term Finance потерял $8,5 млн, хотя смарт-контракты протокола взломаны не были. Закономерность проста: чем строже аудит кода, тем привлекательнее для атакующих всё, что находится вокруг кода, то есть ключи, интерфейсы и права доступа. Ещё одна техническая деталь: переводы между «своими» сущностями системы по определению выглядят легитимно, поэтому им нужны отдельные лимиты и задержки. Ончейн-хронология остаётся публичной, и стереть её не способен ни один взломщик.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Monero
 Dogecoin
 LEO Token
 Chainlink
 Cardano
 Stellar
 Dai
 Bitcoin Cash
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 TrueUSD
 Dash
 VeChain
 Tezos
 Decred
 IOTA
 Basic Attention
 NEO
 Qtum
 0x Protocol
 Lisk
 Ontology
 Pax Dollar
 Ravencoin
 Waves
 Huobi
 Bitcoin Diamond
 MonaCoin