
DarkSword научился охотиться за криптовалютой на iOS, Chrome взломали за шесть дней с помощью GPT-5.6 Sol и другие события кибербезопасности
Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- В США обрушили инфраструктуру криптоскама, нацеленного на Брайтон-Бич.
- Сливщик GTA VI пообещал выложить игру, если его мемкоин подорожает до $30 млн.
- iOS-эксплойт DarkSword научился охотиться за криптовалютой.
- Microsoft и TRM Labs ударили по китайскому рынку фишинга.
В США обрушили инфраструктуру криптоскама, нацеленного на Брайтон-Бич
14 октября окружной прокурор Бруклина Эрик Гонсалес объявил о ликвидации международной мошеннической сети, основными целями которой были русскоязычные резиденты Нью-Йорка.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


По данным ведомства, правоохранители изъяли или вывели из строя 241 домен и 112 серверов. Машины размещались у хостинг-провайдеров в Восточной Европе и США.
Мошенники действовали по сценарию «разделки свиней». Жертв заманивали с помощью размещенной в Facebook русскоязычной рекламы инвестиций. Откликнувшимся звонили «финансовые консультанты» и помогали открыть счет на фейковой криптоплатформе. Через несколько недель злоумышленники повторно связывались с пострадавшими и обещали вернуть утраченное за вознаграждение.
Расследование началось три года назад после обращений русскоговорящей общины Бруклина. За два года ведомство заблокировало около 400 доменов, связанных с инвестиционным криптомошенничеством, но на их месте быстро появлялись новые.
На этот раз правоохранители нацелились на техническую инфраструктуру — серверы: на них хранились сведения о потерпевших и рабочее ПО.
В прокуратуре оценили ущерб в десятки миллионов долларов. На данный момент удалось изъять около $300 000.
Украсть ключ, а не деньги: как устроена экономика вайб-хакинга
Сливщик GTA VI пообещал выложить игру, если его мемкоин подорожает до $30 млн
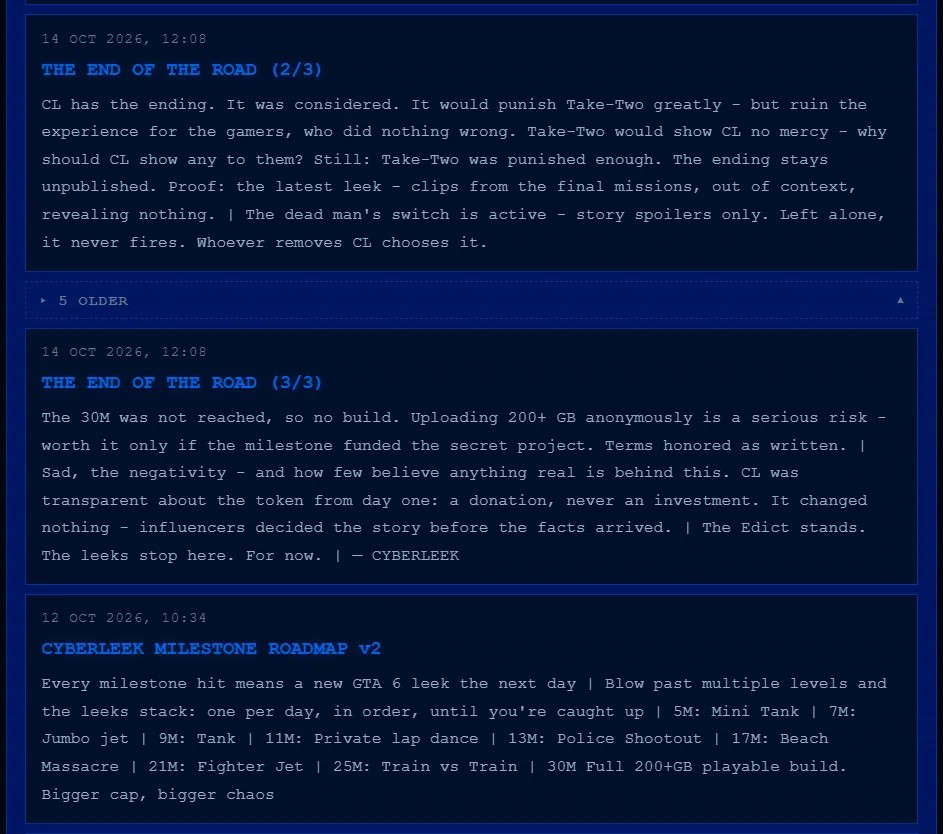
Сливщик CyberLeek выдвинул условие: полная сборка GTA VI с сюжетом «до финальных титров» появится в сети, когда капитализация его мемкоина CYBERLEEK на Solana достигнет $30 млн. Начиная с августа он публикует украденные ролики, демонстрирующие в том числе геймплей новой части культовой франшизы.
От Take-Two Interactive шантажист потребовал выпустить игру на физических носителях и принести публичные извинения за решение распространять продукт только через код активации вместо привычного диска.
По данным CoinGecko, в день объявления ультиматума, 13 октября, капитализация CYBERLEEK составляла около $3,8 млн после дневного пика в $5,7 млн. Уже на следующий день токен подешевел более чем на 40%.
Источник: CyberLeek.
После этого CyberLeek объявил паузу и отказался выкладывать сборку объемом более 200 ГБ. Взамен он пригрозил «переключателем мертвеца»: спойлеры к сюжетной концовке якобы попадут в сеть, если его поймают. Позднее на сайте сливщика все же появилась отладочная версия игры по $40 за скачивание. Ее подлинность не подтверждена.
В конце августа CyberLeek уже дампил цену одноименного токена, заработав на распродажах около $286 000.
iOS-эксплойт DarkSword научился охотиться за криптовалютой
Новая версия набора эксплойтов DarkSword для iPhone крадет данные криптокошельков и связку ключей прямо на устройстве, сообщили в iVerify. Разновидность назвали P7 по префиксу p7_, который злоумышленники добавили в исходный код.
Сам DarkSword выявили еще в марте. Цепочка уязвимостей позволяет через вредоносный сайт выйти из песочницы браузера, получить привилегии ядра и внедриться в системный процесс SpringBoard. Под угрозой iPhone на iOS 18.4–18.7. Изначально это был коммерческий инструмент, но после утечки им начали пользоваться финансово мотивированные группировки.
По данным iVerify, P7 каждые 15 секунд запрашивает команды у управляющего сервера. Имплант ищет установленные кошельки, выгружает содержимое imToken, фотографии, заметки и записи iCloud Keychain.
Исследователь Report URI Скотт Хелм обнаружил новый канал доставки. 15 сентября злоумышленники перерегистрировали домен закрывшегося сервиса аналитики. Его трекеры до сих пор стоят на сайтах интернет-магазинов, и часть посетителей теперь попадает на фейковую криптобиржу, которая заражает iPhone. Эта сборка нацелена на файлы более 25 приложений для хранения монет.
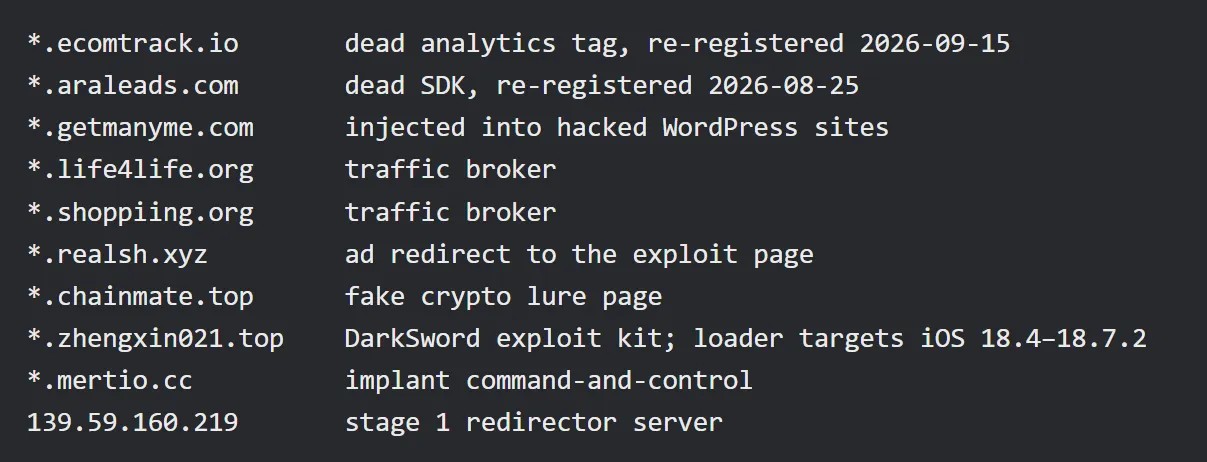
Источник: Report URI.
Эксперты Censys нашли панель китайскоязычного EaaS-сервиса с собственной сетью агентов и реселлеров. В копии рабочего сервера содержится 11 сид-фраз жертв и другие данные с 179 устройств.
Рынок уязвимостей нулевого дня: обнаружить, продать и молчать
Microsoft и TRM Labs ударили по китайскому рынку фишинга
С начала 2026 года с помощью трех фишинговых наборов, CoGUI, Haozi и Iron Man System, мошенники разослали больше миллиарда писем и СМС. Их мишенями стали свыше 75 000 организаций по всему миру. 14 октября софт отключили, сообщила Microsoft.
Расследование стартовало в конце 2025 года, когда Национальное полицейское агентство Японии предупредило американскую корпорацию о вредоносных кампаниях против жителей страны. По оценке Health-ISAC, операторы заработали десятки миллионов долларов.
Инструменты продавались через подпольную площадку YAM Store. Помимо шаблонов, на ней предлагали доступ к взломанным или зарегистрированным на подставные данные облачным средам Microsoft и Google. Хакеры перехватывали заброшенные корпоративные аккаунты Microsoft 365 и превращали их хранилища SharePoint и OneDrive в хостинг для фейковых страниц.
Оплату продавцы принимали в криптовалюте, в том числе в USDT и ETH. Аналитики TRM Labs помогли отследить и заморозить активы группировки.
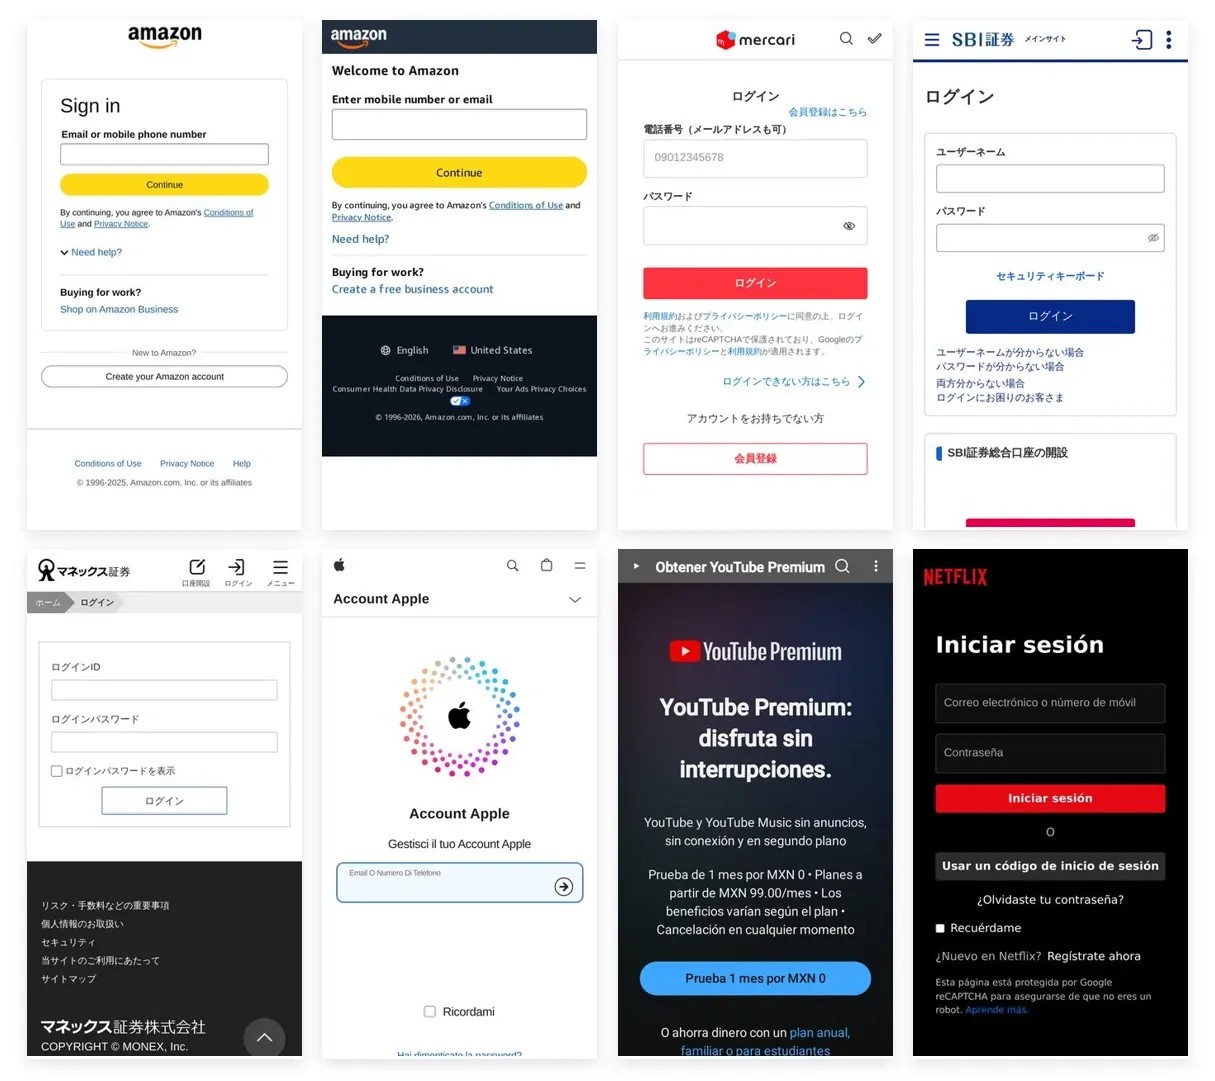
Примеры вредоносных интерфейсов. Источник: Microsoft.
Специалисты Resecurity приобрели Iron Man и изучили набор в изолированной среде. В каталоге нашли 2360 приманок от имени почтовых, налоговых, банковских и телеком-брендов из 130 стран и регионов. Программа регулярно сверяется с лицензионным сервером разработчика, и если отключить этот узел, пострадают все развернутые копии.
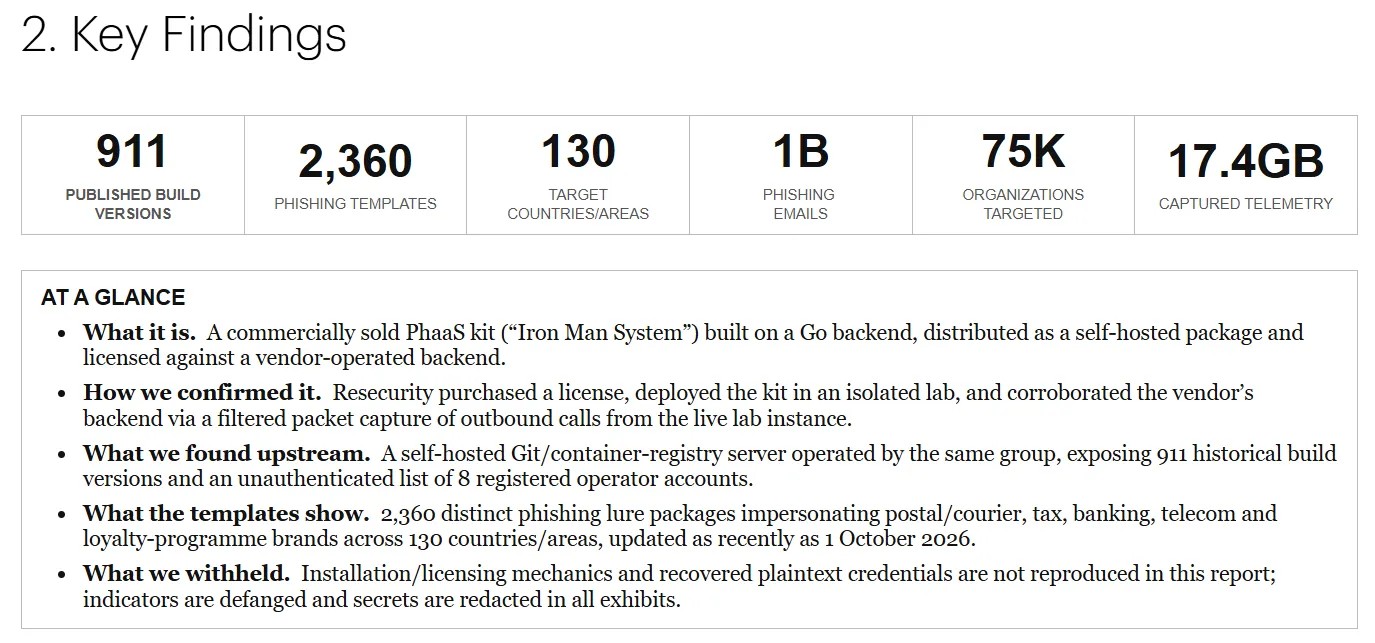
Источник: Resecurity.
ИИ-агенты помогли взломать Chrome за шесть дней
13 октября в XBOW раскрыли детали цепочки эксплойтов для Google Chrome, которую исследователи собрали с помощью ИИ-агентов на базе GPT-5.6 Sol. Google выплатила за находку $250 000 — максимум, предусмотренный программой вознаграждений корпорации за подобный отчет.
Связка объединила три ранее неизвестных бага: в движке V8, в декодере анимированных WebP и в обработчике сбоев Crashpad. Вместе они пробивали обе песочницы браузера. Чтобы злоумышленник смог выполнить код на компьютере с Windows, жертве достаточно было открыть страницу.
Работу провели с 2 по 7 августа во время конференций Black Hat и DEF CON. По подсчетам XBOW, вычисления обошлись примерно в $40 000. Агенты искали ошибки в исходном коде, проверяли гипотезы и писали черновики атакующего кода, а люди выбирали цели и решали, какие фрагменты соединить.
Google закрыла уязвимости в Chrome 152 в конце августа и начале сентября. Атак с их использованием не зафиксировано.
До появления LLM на такую работу у команды из четырех человек уходило от шести до девяти месяцев, отметил сотрудник XBOW Брендан Долан-Гэвитт. Первую заявку компания готовила два месяца, а цепочку, за которую заплатила Google, собрали за шесть дней.
В Техасе закрыли более 40 «ноутбучных ферм» КНДР
14 участникам схемы, создатели которой помогали IT-специалистам из КНДР устраиваться в американские компании под чужими именами, предъявили обвинения. Об этом сообщил Минюст США.
Среди фигурантов — граждане Китая и США. Задержаны двое американцев: 31-летний Майкл Бостелл из Филадельфии и 37-летний Хуан Сесилио Пенья Каррильо из техасского Сан-Хуана. Остальные на свободе, имена двоих не раскрываются. Обвинения включают сговор с целью мошенничества, отмывания денег и кражи личных данных.
В ходе операции Lonestar Roundup ФБР обыскало в Техасе более 40 домов, где предположительно располагались «ноутбучные фермы», и изъяло около 187 компьютеров и спецустройств. На таких точках пособники хранят служебную технику, а северокорейцы подключаются к ней удаленно, выдавая себя за жителей США.
По версии следствия, схема действовала примерно с 2019 по июль 2025 года. От нее пострадали более 70 компаний из сфер здравоохранения, связи, ритейла и производства, а подставные сотрудники получили около $3 млн дохода.
В CrowdStrike добавили, что для получения ноутбуков злоумышленники подают в полицию ложные заявления о краже рабочих устройств. Так они добиваются, чтобы замену отправили на нужный адрес.
Параллельно ФБР предупредило о новых приемах. Северокорейцы все чаще передают полученные задания на субподряд фрилансерам из Пакистана, Индии и Нигерии в обмен на долю зарплаты. Зафиксированы и угрозы физической расправы бывшим руководителям и их семьям.
Также на ForkLog:
- В Южной Корее 130 финкомпаний сообщили о проблемах с киберзащитой.
- Хинтон, Бенджио и еще 450 ученых призвали отключать ИИ-модели от интернета.
- Эксперты раскритиковали призыв Дрейка переводить биткоины на новые адреса из-за угрозы ИИ.
- Атака на финансовый сектор Кореи затронула криптовалютные биржи.
- Инженера OpenAI арестовали за установку прослушки.
- CryptoQuant: инцидент с Ledger ускорил перемещение старых биткоинов.
- Anthropic допустила появление самораспространяющегося ИИ на IoT-устройствах в ближайшие месяцы.
- Coinbase призвала заранее готовить биткоин к постквантовой миграции.
- Ledger: имплант в кошельках CryptoBilis передавал сид-фразы по LTE.
- Хакеры разморозили холодильники в сотнях супермаркетов Франции.
- Aptos запустил зашифрованный мемпул для защиты от сэндвич-атак.
- Bitquery оценила ущерб от атаки на пользователей Ledger в $93,2 млн.
- В XRP Ledger закрыли критическую уязвимость десятилетней давности.
- Anthropic лишила Claude доступа к интернету во внутренних тестах.
- Ledger начала расследование возможной компрометации кошельков, проданных реселлером CryptoBilis.
Что почитать на выходных
Годовая лицензия на Pegasus стоила до $6,8 млн, контракт с Candiru — от €16 млн с мониторингом десяти устройств одновременно, а одна цель Graphite обходится примерно в €20 000. ForkLog разобрался, кто продает шпионское ПО государствам и почему его жертвами раз за разом оказываются журналисты и правозащитники, а не террористы.
Слежка как услуга
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 Cardano
 LEO Token
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Basic Attention
 Decred
 IOTA
 NEO
 Qtum
 0x Protocol
 Ontology
 Lisk
 Ravencoin
 Waves
 Pax Dollar
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin