
Производитель аппаратных кошельков сообщил об утечке данных клиентов
Скомпрометированные ключи API превратили официальные письма в фишинговую приманку
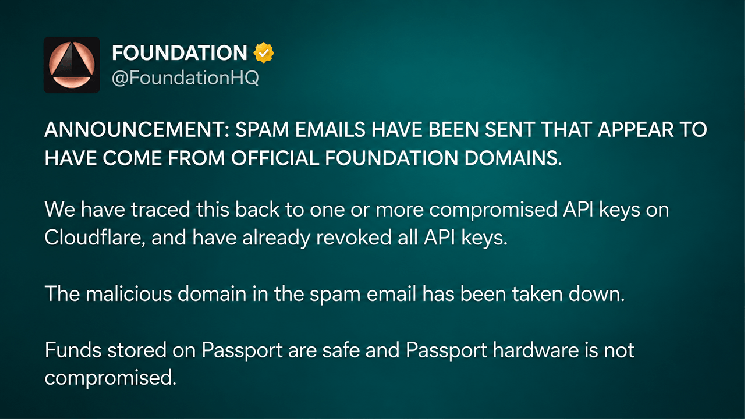
Бостонский производитель аппаратных кошельков Foundation сообщил об инциденте поздно вечером 25 октября, пояснив, что взломанные ключи API Cloudflare позволили злоумышленникам отправлять сообщения, которые выглядели так, будто они пришли с официальных доменов компании.
В письмах владельцев Passport предупреждали о срочном отзыве продукции, утверждая, что взломанные компоненты дисплея подвергают их биткойны риску кражи. Получателей направляли на поддельный веб-сайт, напоминающий сопутствующее приложение Foundation Envoy, где злоумышленники пытались получить фразы восстановления или убедить жертв перевести средства.
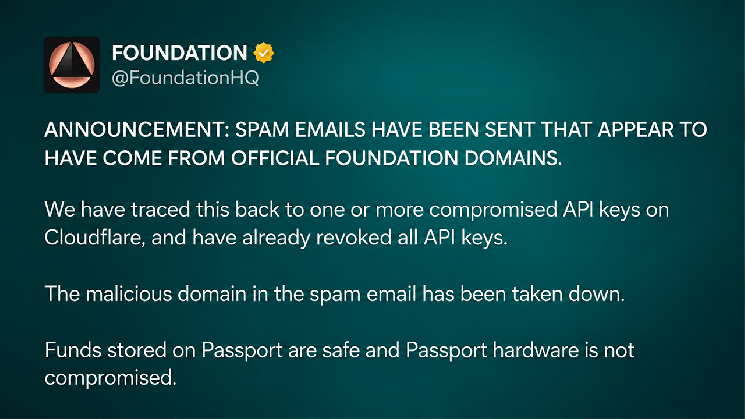
В первоначальном заявлении компании говорилось: «Средства, хранящиеся на Passport, находятся в безопасности, а аппаратное обеспечение Passport не скомпрометировано». Компания Foundation аннулировала свои ключи API Cloudflare, отключила вредоносный домен и заблокировала дальнейшую рассылку несанкционированных электронных писем. Генеральный директор Зак Герберт (Zach Herbert) сообщил, что компания приняла меры в течение 10 минут после получения сообщений от пользователей.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


Адреса клиентов указывают на более серьезную проблему безопасности
Ситуация с атакой приняла ещё более тревожный оборот, когда получатели обнаружили, что некоторые фишинговые сообщения содержали точные личные данные, включая домашние адреса, номера телефонов и историю покупок.
Герберт признал, что «часть нашей бэкенд-инфраструктуры была скомпрометирована из-за уязвимости в самостоятельно размещённом приложении». Впоследствии он определил, что речь шла о приложении Cal.com, и указал, что злоумышленники, вероятно, получили доступ к почтовому ящику службы поддержки клиентов Foundation.
«Мы выясним, что именно произошло, и завтра сообщим более подробную информацию. Мне очень жаль», — написал Герберт в X.
Среди других возможных источников — ранее утечки данных клиентов и недавние покупки, совершенные через магазин Foundation на платформе Shopify. Компания пока не установила полный масштаб утечки и не раскрыла, сколько человек получили вредоносные сообщения.
Сообщается, что электронные письма получили даже бывшие соискатели и люди, которые обращались в Foundation несколько лет назад. Некоторые клиенты, ранее запросившие удаление данных, также задавали вопросы о том, почему их информация оказалась в этой рассылке.
Аппаратные кошельки остаются в безопасности, несмотря на рост фишинговых угроз
Заверения Foundation позволяют провести различие между сбоем в работе коммуникационной инфраструктуры и фактической утечкой данных с аппаратных кошельков Passport, включая устройства Founder’s Edition, Core и Prime. Этот инцидент произошел после того, как компания Keystone сообщила о несанкционированном доступе к своему веб-сайту, в результате чего были скомпрометированы имена клиентов, адреса доставки и информация о заказах. Эта компания также утверждала, что закрытые ключи и фразы восстановления не были раскрыты.
Пользователям Foundation следует игнорировать незапрашиваемые уведомления об отзыве, проверять объявления через официальные каналы и никогда не вводить фразы восстановления на веб-сайтах. Любой, кто раскрыл фразу восстановления, должен перевести средства на вновь сгенерированный кошелек, используя надежное устройство.
Герберт принес извинения и пообещал предоставить подробный отчет об инциденте. На данный момент нерешенный вопрос заключается не в том, произошел ли сбой аппаратного обеспечения Passport, а в том, как злоумышленники получили достаточно информации о клиентах, чтобы поддельное предупреждение выглядело достоверно.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO
 Qtum
 0x Protocol
 Ontology
 Lisk
 Waves
 Pax Dollar
 Ravencoin
 Huobi
 Bitcoin Diamond
 ICON
 MonaCoin