
Можно ли доверять Ledger? Что происходит с кошельком между заводом и покупателем
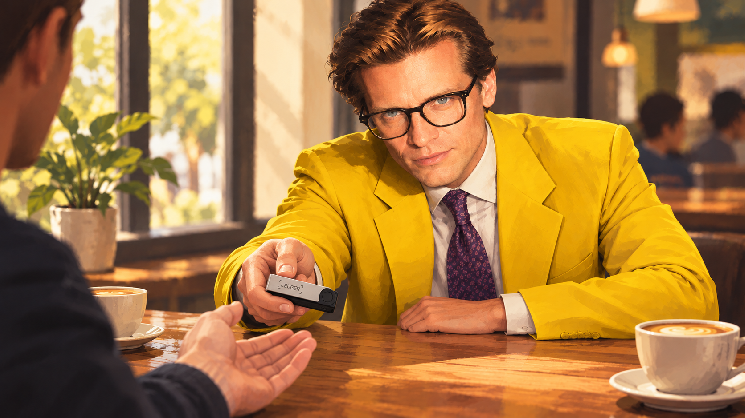
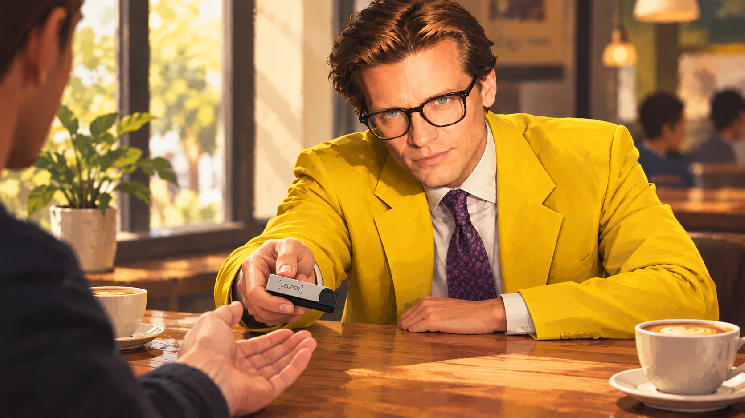
Ledger подтвердила, что в одном из устройств пострадавших пользователей находился неавторизованный аппаратный имплант. Речь идёт о кошельках, купленных у реселлера CryptoBilis в Юго-Восточной Азии, — о краже на $93 млн, о которой Hash Telegraph сообщал ранее. Где именно в устройство внедрили имплант, пока неизвестно, и это главный вопрос расследования.
Что говорит Ledger
О проблеме компания узнала несколько дней назад: 9 октября Ledger объявила о проверке сообщений о потере средств у пользователей из Юго-Восточной Азии. Реселлера CryptoBilis попросили приостановить продажи и отправку устройств. Тем, кто купил кошелёк у этого продавца за последние 90 дней, посоветовали не запускать настройку. Если устройство уже активировано, активы нужно перевести на новый кошелёк с новым seed.
На следующий день компания дополнила картину. CryptoBilis подтвердил, что прекратил продажу всех аппаратных кошельков до завершения расследования. Ledger работает с правоохранительными органами и благодарит команду SEAL 911 за помощь. При этом компания утверждает, что её инфраструктура, системы и сервисы не скомпрометированы. Отдельно она предупредила о мошенниках, которые пользуются подобными инцидентами: информацию стоит брать только из официальных каналов, а 24 слова восстановительной фразы Ledger никогда не запрашивает.

Будьте в курсе
движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

4,8 на основе 40 К оценок в App Store и Google Play


Где могли внедрить имплант
Ledger не уточняла, на каком этапе устройство подменили, и этот пробел заметили в сообществе. Основатель криптокомпании Asyraf перечислил возможные точки вмешательства. До попадания к CryptoBilis это могло произойти:
-
у поставщика компонентов, если изменённая микросхема или плата попала на сборку;
-
на заводе, где мог действовать инсайдер;
-
на складе или при упаковке Ledger;
-
при перевозке или на таможне;
-
у посредника-дистрибьютора;
-
на сером рынке, где в поставки могли попасть модифицированные или поддельные устройства.
После поступления к CryptoBilis варианты такие:
-
склад реселлера и доступ к товару посторонних или сотрудников;
-
сторонние хранение и логистика;
-
курьер на последнем этапе доставки;
-
объявления на маркетплейсах, где продавец мог выдавать себя за реселлера или смешивать товар.
Что говорят эксперты
Имплант физически обнаружен в устройстве, а значит, кошелёк изменили до того, как он попал к владельцу. Аналитики Sentinel Deep Intelligence оценили случай как нарушение в аппаратной цепочке поставок, а не как взлом криптографии Ledger. Ключевой границей безопасности становится происхождение устройства: откуда оно взялось, было ли оригинальным и не меняли ли его до доставки. В аккаунте Plan Bitcoin Principles напомнили, что аппаратный кошелёк защищает, только если устройство и seed изначально были «чистыми».
С технической стороны такой сценарий не выглядит невероятным. Криптоэксперт Виктор Першиков заявил, что не удивлён самой возможности аппаратной подмены: на уровне железа можно перепаять устройство или добавить плату так, чтобы средства уходили злоумышленнику. По его словам, французский производитель не слишком контролирует, кому и зачем отправляют партии со своих заводов. Першиков рассказал, что ввозил устройства в Россию, закупая их напрямую у производителя, и Ledger интересовалась лишь тем, когда придёт оплата за очередную посылку. Сам он не реселлер, часть кошельков подарил друзьям и знакомым, чтобы приучить их к безопасному хранению, и жалоб от них пока не поступало.
Мнение ИИ
Анализ исторических паттернов показывает: вопрос «Ledger или конкуренты?» упирается не в бренд, а в канал покупки. Джо Гранд напомнил, что подобные атаки затрагивали и Trezor: оригинальный микроконтроллер заменяли на разблокированный с вредоносной прошивкой, а устройства продавались через маркетплейсы. Смена вывески не лечит болезнь, которая сидит в логистике. Лучший замок на свете бесполезен, если ключ скопировали в соседней мастерской.
 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Chainlink
 Monero
 Cardano
 LEO Token
 Stellar
 Bitcoin Cash
 Litecoin
 Dai
 Hedera
 Cronos
 OKB
 Ethereum Classic
 Algorand
 KuCoin
 Cosmos Hub
 VeChain
 Dash
 TrueUSD
 Tezos
 Decred
 IOTA
 Basic Attention
 NEO
 0x Protocol
 Qtum
 Ontology
 Lisk
 Ravencoin
 Waves
 Pax Dollar
 Huobi
 ICON
 Bitcoin Diamond
 MonaCoin